Javaの脆弱性55件(2026年10月)|確認方法と更新手順、緊急の証明書問題とライセンス変更
 skilllog
この記事の結論
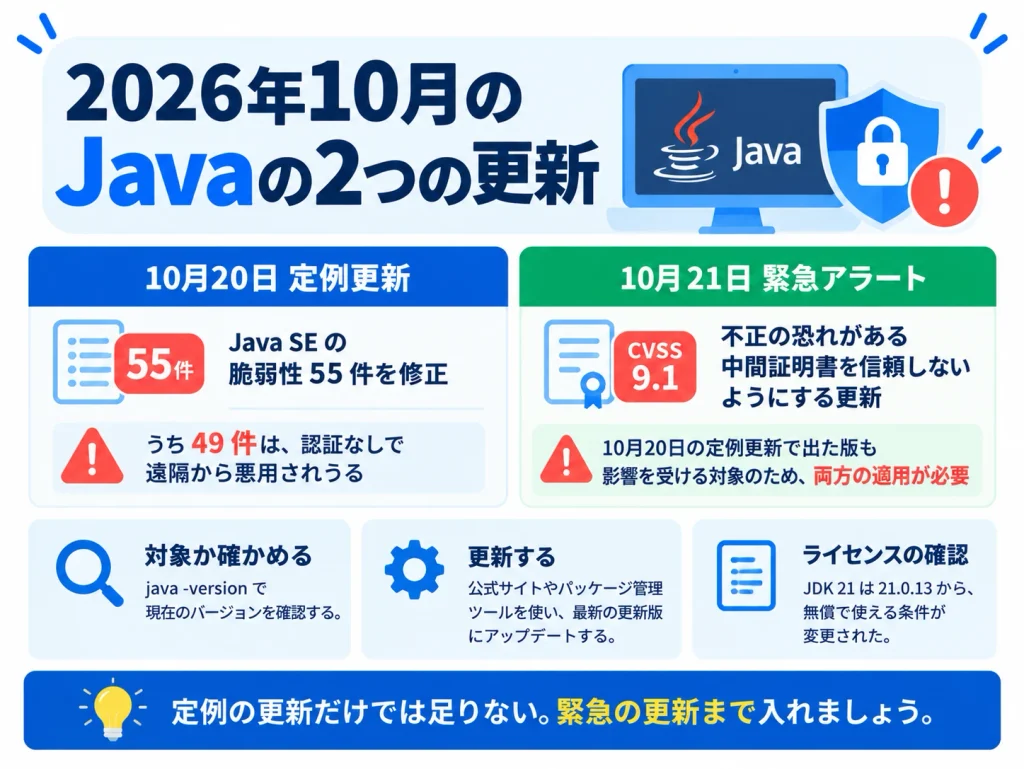
Javaの脆弱性55件が2026年10月20日の定例更新で修正されました。翌21日には証明書に関する緊急の更新も出ており、両方の適用が必要です。
- 定例更新で55件を修正し、うち49件は認証なしで遠隔から悪用されうる
- 10月21日の緊急アラートは、定例の更新版も影響を受ける対象
- JDK 21は21.0.13から、無償で使える条件が変わった
📖 読了時間:約12分
Javaの脆弱性55件が、2026年10月20日(米国時間)に公開されたOracleの定例のセキュリティ更新で修正されました。55件のうち49件は、認証なしで遠隔から悪用されうるもので、IPAも10月21日に「早急にセキュリティ更新プログラムを適用してください」と呼びかけています。
さらにOracleは翌21日に、証明書に関する緊急のセキュリティアラート(CVE-2026-91403、CVSS 9.1)を出しました。このアラートでは、20日の定例更新で出た版も影響を受ける対象に含まれているため、定例の更新だけでは足りません。
また、JDK 21は今回の21.0.13から、無償で使える条件が変わりました。以下では、2つの更新の中身、対象か確かめる方法、更新の手順、ライセンスの注意点の順に解説します。内容は2026年10月27日時点の公開情報にもとづいています。
こんな悩みはありませんか
- Javaの脆弱性がどれくらい危険なのか知りたい
- 担当しているサーバーやアプリが対象か確かめたい
- 定例の更新と緊急の更新の違いが分からない
- Oracle JDKのライセンスが変わったと聞いて不安
この記事で分かること
- 10月の定例更新と緊急アラートの中身
- Javaのバージョンを確かめるコマンド
- アプリに同梱されたJavaやコンテナの注意点
- 更新の手順と、すぐ更新できないときの考え方
- JDK 21.0.13からのライセンスの変更
この記事を読めば、担当しているJavaの環境が対象かを判断し、更新を進められます。まずは無料でスキルログに登録し、扱っているJavaのバージョンやフレームワークを整理しておきましょう。
10月20日の定例更新と、10月21日の緊急アラートの2つがあります。
| 更新 | 内容 | 深刻度 |
|---|---|---|
| 定例更新(10月20日) | Java SEの脆弱性55件を修正。49件は認証なしで遠隔から悪用されうる | 最も高いもので CVSS 7.5 |
| 緊急アラート(10月21日) | インドの認証局eMudhraに関係する中間証明書を、Javaが信頼しないようにする | CVSS 9.1 |
CVSSとは、脆弱性の深刻さを0〜10の数値で表す共通の基準のことです。定例更新の55件には、JavaFXやJavaプラグインなど、使っている機能によって影響が変わるものも含まれています。
緊急アラートは「証明書を信頼しない」ための更新
緊急アラートは、eMudhraに関係する中間証明書が不正に使われるおそれがあるため、Javaがそれらを信頼しないようにする更新です。対象は、Oracle Java SEの8u511、11.0.33、17.0.21、21.0.13、25.0.5、27.0.1などで、これらは20日の定例更新で出た版です。つまり、定例の版に上げただけでは、緊急アラートの対策はできていません。
IPAが示した対象の版
IPAの注意喚起では、Oracle Java SE 27、26.0.2、25.0.4.1、21.0.12.1、17.0.20.1、11.0.32.1、8 Update 503などが対象として挙げられています。これらより古い版を使っている場合も、更新が必要です。
Javaの脆弱性の対象か確かめる方法
入っているJavaのバージョンを、サーバーやアプリごとに確かめます。
コマンドが使える環境では、java -version でバージョンを表示できます。ただし、1台のサーバーに複数のJavaが入っていることも多く、コマンドで動くJavaとアプリが使うJavaが違う場合があります。
| 確かめる場所 | 方法 |
|---|---|
| コマンドで動くJava | java -version |
| Windowsで入っている場所 | where java |
| Linuxで入っている場所 | which -a java や update-alternatives --list java |
| アプリが使うJava | 起動の設定や環境変数 JAVA_HOME |
| コンテナ | ベースイメージの名前とタグ |
アプリに同梱されたJavaに注意
業務システムの製品や開発ツールの中には、Javaを同梱しているものがあります。この場合、サーバーのJavaを更新しても、同梱されたJavaは古いままです。製品の提供元が出す更新を確かめましょう。
OpenJDKのディストリビューションの場合
Oracle JDK以外の、OpenJDKをもとにしたディストリビューション(Eclipse Temurin、Amazon Corretto、Azul Zuluなど)を使っている場合は、それぞれの提供元の案内に沿って更新します。緊急アラートの証明書の問題への対応の時期は、提供元によって違う場合があります。
Javaのバージョンを洗い出すときは、自分がどの版のJavaで、どんなシステムに関わってきたかも整理しておくと、更新の担当を任されたときに役立ちます。スキルログなら技術ごとに自己評価と経験年数を一覧にでき、案件ごとに使ったバージョンも記録できます。
Javaの脆弱性への対応手順
定例の更新と緊急の更新の両方を入れ、アプリを再起動して確かめます。
- 対象を洗い出す:サーバー、開発端末、コンテナ、Javaを同梱した製品を一覧にする
- 更新版を入れる:10月21日以降に出た、緊急アラートの対策を含む更新版を適用する
- アプリを再起動する:Javaを更新しても、動いているアプリは再起動するまで古いままになる
- 動作を確かめる:証明書を使う通信やバッチ処理が、更新後も正常に動くかを確かめる
- 記録を残す:更新した日、対象、版を記録しておく
すぐに更新できないとき
すぐに更新できない場合は、インターネットに公開しているシステムから優先して計画を立てます。緊急アラートの証明書の問題については、OpenJDKの関係者や提供元が、信頼しない証明書の一覧ファイルを差し替える暫定の方法を案内しています。ただし、暫定の対策は更新の代わりにはならないので、早めに更新版を入れましょう。
次の定例更新の予定
Oracleのリリースノートによると、次の定例更新は2026年11月17日の予定です。Javaは定期的に更新が出るので、更新の手順を決めておくと、次から速く対応できます。
Javaの脆弱性と同時に確かめたいライセンスの変更
JDK 21は21.0.13から、無償で使える条件が変わりました。
Oracleのリリースノートによると、JDK 21.0.13は、Oracle Technology Network License(OTN)のもとで提供される最初のJDK 21の更新版です。これまでのJDK 21の更新版は、無償で使える条件(NFTC)で提供されていました。
| ライセンス | 無償で使える範囲 |
|---|---|
| NFTC(21.0.12まで) | 商用での利用も含めて、条件のもとで無償 |
| OTN(21.0.13から) | 個人での利用や開発での利用などは無償。それ以外の利用は条件が変わる可能性がある |
会社のシステムで使っている場合
会社の本番環境でOracle JDK 21を使っている場合、21.0.13以降に更新する前に、ライセンスの条件を確かめる必要があります。IPAも、2019年4月16日以降のJavaのリリースはライセンスが変わっているとして、商用で使う組織にライセンスの確認を求めています。OracleのFAQを確かめたうえで、有償のサポートを使うか、OpenJDKのディストリビューションに切り替えるかを、社内で判断しましょう。
Javaの脆弱性への対応を経歴として伝える
対象の数、期間、手順を数字で書くと伝わります。
脆弱性への対応は、影響の調査、更新の計画、テスト、記録までを一通り経験できる仕事です。PHPの例はPHPの脆弱性「php2shell」の確認方法と対策、.NETの移行の例は.NET 8のサポート終了と移行手順でも解説しています。Javaの経験の書き方はJavaエンジニアのスキルシートの書き方も参考にしてください。
対応の経験をスキルログで残す理由
脆弱性への対応は、どのバージョンを、何台のサーバーで、どれくらいの期間で更新したかを書けると評価につながります。ExcelやWordで経歴を書き足していくと、案件ごとに書く項目がばらつき、バージョンや規模が抜けやすくなります。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
保守や脆弱性対応の経験が、求人や案件でどう評価されそうかを、転職・案件相談で一緒に確かめることもできます。
まとめ
定例の55件と緊急の証明書の問題の両方に対応し、ライセンスも確かめましょう。
Javaの脆弱性55件が2026年10月20日の定例更新で修正され、翌21日には証明書に関する緊急のアラートが出ました。緊急アラートでは定例の版も影響を受ける対象なので、21日以降に出た更新版まで入れる必要があります。
java -versionなどで対象を確かめ、アプリに同梱されたJavaやコンテナも含めて更新しましょう。会社でOracle JDK 21を使っている場合は、21.0.13からのライセンスの変更も確かめてください。公式の情報はIPAの注意喚起とOracleの定例更新の案内で確かめられます。
よくある質問
Javaの脆弱性について、よく寄せられる質問をまとめました。
Javaの脆弱性は何件修正されましたか?
2026年10月の定例更新で、Java SEの55件が修正されました。うち49件は認証なしで遠隔から悪用されうるものです。
定例の更新版(21.0.13など)を入れれば十分ですか?
十分ではありません。翌日の緊急アラートの対象に定例の版も含まれるため、21日以降の更新版が必要です。
OpenJDKを使っている場合も対象ですか?
多くの場合、同じ問題の影響を受けます。使っているディストリビューションの提供元の案内に沿って更新しましょう。
Javaを更新したらアプリの再起動は必要ですか?
必要です。動いているアプリは、再起動するまで古いJavaのまま動き続けます。
Oracle JDK 21は無償で使えなくなったのですか?
個人や開発での利用などは無償です。それ以外の利用は条件が変わるので、OracleのFAQで確かめましょう。
ここまでの内容を踏まえて、まずはスキルログに無料で登録し、担当しているシステムのJavaのバージョンやフレームワークを入力してみましょう。Javaの経験が生きる求人や案件を知りたい場合は、転職・案件相談で一緒に確かめられます。