CVEとは?CVE番号の読み方とCVSS・CWE・JVNとの違い、調べ方をわかりやすく解説
 skilllog
この記事の結論
CVEとは、公開された脆弱性に世界共通の番号をつけて識別する仕組みです。同じ脆弱性を、どの国のどの組織でも同じ番号で呼べるようにしています。
- 番号は「CVE-年-連番」の形で、年は発見された年とは限らない
- CVEは識別の番号、CVSSは深刻度、CWEは弱点の種類を表す
- CVE番号で検索すると、影響を受ける製品と対策を調べられる
📖 読了時間:約11分
CVEとは、公開されたソフトウェアなどの脆弱性に、世界共通の番号をつけて識別するための仕組みです。Common Vulnerabilities and Exposures の略で、「CVE-2021-44228」のような番号を使うことで、同じ脆弱性を、どの国のどの組織でも同じ名前で呼べるようにしています。
脆弱性の情報は、製品の開発元、セキュリティ機関、ニュースなど、さまざまな場所から発信されます。CVE番号があれば、それらの情報が同じ脆弱性を指しているかどうかをすぐに確かめられます。
以下では、CVE番号の読み方、番号を割り当てる組織、CVSS・CWE・JVNとの違い、公開件数、CVE番号を使った調べ方の順に解説します。
こんな悩みはありませんか
- ニュースで見る「CVE-2026-○○」が何を意味するのか分からない
- CVE、CVSS、CWE、JVNの違いがよく分からない
- CVE番号から、自社のシステムに影響があるかを調べる方法を知りたい
- 脆弱性の情報を、どこで確かめればよいか分からない
この記事で分かること
- CVEの意味と、CVE番号の読み方
- CVE番号を割り当てる組織の仕組み
- CVE・CVSS・CWE・JVNの違い
- 年間に公開されるCVEの件数
- CVE番号を使った影響の調べ方
この記事を読めば、CVE番号を手がかりに脆弱性の情報を正しく調べられるようになります。まずは無料でスキルログに登録し、これまでに対応した脆弱性やセキュリティの仕事を案件ごとに記録しておきましょう。
CVEとは、公開された脆弱性を世界共通の番号で識別するための仕組みと、その番号のことです。
同じ脆弱性でも、製品の開発元とセキュリティ機関で呼び方が違うと、情報が同じものを指しているのか分かりません。CVEは、一つの脆弱性に一つの番号を割り当てることで、この混乱を防いでいます。CVE番号がついた脆弱性の情報は「CVEレコード」として公開されます。
有名な例:Apache Log4jの脆弱性
2021年12月に公表されたJavaのログ出力ライブラリ「Apache Log4j」の脆弱性には、CVE-2021-44228という番号がつけられました。世界中の組織が、この番号を共通の名前として、影響の確認や対応の情報を共有しました。
CVE番号の読み方
CVE番号は「CVE-年-連番」の3つの部分でできています。
| 部分 | 例 | 意味 |
|---|---|---|
| 接頭辞 | CVE | CVEの番号であることを示す |
| 年 | 2021 | 番号が予約された年や、公開された年を表すことが多い |
| 連番 | 44228 | その年の中での番号。4桁以上で、5桁以上のものも多い |
年は脆弱性が見つかった年とは限らない
年の部分は、番号が予約された年や公開された年を表すことが多く、脆弱性が作り込まれた年や見つかった年とは一致しないことがあります。番号の年だけで、古い脆弱性か新しい脆弱性かを判断しないようにしましょう。
CVE番号を割り当てる組織
CNA(CVE Numbering Authority)と呼ばれる認定を受けた組織が、番号を割り当てています。
CVEプログラムは、米国のMITREとCISAを頂点とする体制で運営されています。実際に番号を割り当てるのは、CNAと呼ばれる認定を受けた組織です。CNAには、製品の開発元、セキュリティ機関、研究機関などが含まれています。
日本ではJPCERT/CCなどがCNAになっている
日本では、2010年にJPCERT/CCが国内で初めてCNAに認定されました。現在は、国内の製品の開発元の中にも、自社製品の脆弱性に番号をつけられるCNAになっている企業があります。
CVE・CVSS・CWE・JVNの違い
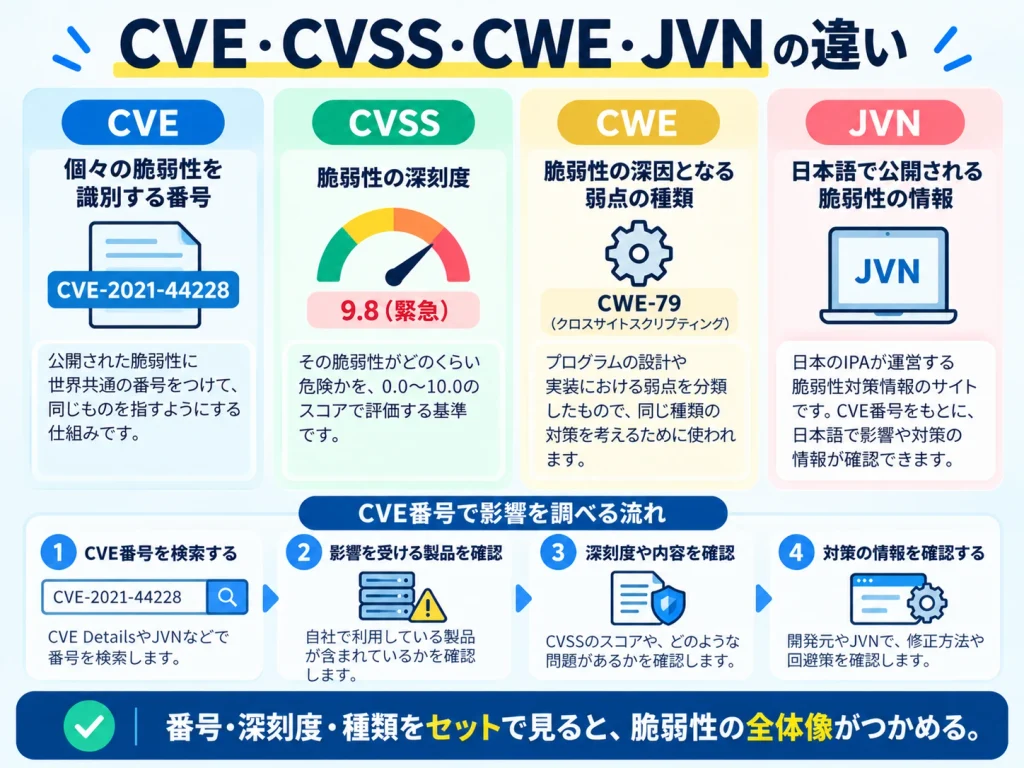
CVEは識別の番号、CVSSは深刻度、CWEは弱点の種類、JVNは日本の脆弱性情報のサイトです。
| 名前 | 表すもの | 主な運営・管理 |
|---|---|---|
| CVE | 個々の脆弱性を識別する番号 | MITREとCISAを頂点とするCVEプログラム |
| CVSS | 脆弱性の深刻度(0.0〜10.0) | FIRST(国際的なセキュリティ団体) |
| CWE | 脆弱性の原因となる弱点の種類の一覧 | MITRE(CISAが支援) |
| JVN | 日本で使われる製品の脆弱性と対策の情報サイト | JPCERT/CCとIPAの共同運営 |
CVSSは深刻度、CWEは原因の種類
CVSSは「どれくらい深刻か」、CWEは「どんな種類の弱点が原因か」を表します。たとえばCWEの2025年版の上位一覧では、1位がクロスサイトスクリプティング(CWE-79)、2位がSQLインジェクション(CWE-89)でした。CVSSのスコアの見方はCVSSとは?スコアの見方と深刻度の目安で詳しく解説しています。
JVNは日本語で読める情報源
JVNは、JPCERT/CCとIPAが2004年7月から共同で運営している脆弱性対策情報のポータルサイトです。日本語で、影響を受ける製品とバージョン、対策や回避策を確認できます。
CVEは年間にどれくらい公開されているか
2024年に公開されたCVEは約4万件で、1日あたり100件を超える計算です。
FIRSTの集計では、2024年に公開されたCVEは40,704件でした。集計の方法によって数字には差がありますが、毎日100件以上の新しい脆弱性が公開されていることになります。
すべてに同じ速さで対応するのは現実的ではない
これだけの数があると、すべての脆弱性にすぐ対応することはできません。自社で使っている製品に関係するものを見つけ、深刻度や悪用の状況から優先順位をつけることが大切です。進め方は脆弱性対応の進め方で解説しています。
膨大な脆弱性の中から自社に関係するものを見つけ、対応してきた経験は、運用やセキュリティの経歴として評価されます。スキルログに案件として記録しておけば、件数や対応の工夫を後から説明できます。
CVE番号を使って影響を調べる方法
CVE番号で検索し、影響を受ける製品とバージョン、対策の情報を確かめます。
- 番号で検索する:JVN iPedia、米国のNVD、製品の開発元のセキュリティ情報で、CVE番号を検索する
- 影響を受けるバージョンを確かめる:自社で使っている製品のバージョンが含まれるかを確認する
- 対策を確かめる:修正版の有無と、修正版をすぐに入れられない場合の回避策を確認する
- 悪用の状況を確かめる:米国CISAの「KEV(悪用が確認された脆弱性のカタログ)」に載っているかを見る
CVEに載っていないから安全とは限らない
番号が割り当てられる前の脆弱性や、まだ公表されていない脆弱性もあります。修正版が出る前に悪用される「ゼロデイ脆弱性」についてはゼロデイ攻撃とは?ゼロデイ脆弱性との関係と対策で解説しています。実際の対応の例として、PHPの脆弱性「php2shell」の影響範囲と対応手順もあわせて参考にしてください。
脆弱性対応の経験をスキルログで残す理由
脆弱性の確認や対応は、日々の運用の中で積み重なる仕事なので、記録しておかないと、どの製品で何件に対応したかを後から説明できません。ExcelやWordで書き足していくと、案件ごとに書く項目もばらつきます。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
登録した経歴をもとに、運用やセキュリティの経験で狙える求人や案件、年収や単価の目安を転職・案件相談で一緒に確かめることもできます。
まとめ
CVEとは脆弱性を識別する世界共通の番号で、CVSSやCWEとあわせて見ると全体像がつかめます。
CVEとは、公開された脆弱性に世界共通の番号をつけて識別する仕組みです。番号は「CVE-年-連番」の形で、年は発見された年とは限りません。番号はCNAと呼ばれる認定を受けた組織が割り当て、日本ではJPCERT/CCなどがCNAになっています。
CVEは識別の番号、CVSSは深刻度、CWEは弱点の種類を表します。2024年には約4万件のCVEが公開されており、CVE番号で影響を受ける製品と対策を調べ、自社に関係するものから優先的に対応しましょう。
よくある質問
CVEとは何か、どう使うかについてよく寄せられる質問をまとめました。
CVEの読み方は何ですか?
アルファベットのまま「シーブイイー」と読むのが一般的です。
脆弱性を見つけたら、どこに報告すればよいですか?
製品の開発元の窓口か、公的な届け出の窓口に報告します。日本で使われているソフトウェア製品やウェブサイトの脆弱性は、情報セキュリティ早期警戒パートナーシップの受付窓口であるIPAに届け出ることができます。なお、許可なく他人のシステムを調べることは避けましょう。
CVE番号がついていれば、必ず危険な脆弱性ですか?
いいえ、そうとは限りません。CVE番号は識別のためのもので、深刻度はCVSSで確かめます。深刻度が低いものも多く含まれます。
CVEとJVNの番号は同じですか?
違います。JVNには「JVN#」「JVNVU#」などの独自の番号があります。同じ脆弱性かどうかは、各情報に記載された製品やバージョンとあわせて確かめましょう。
CVEの情報は日本語で読めますか?
読めます。JVNやJVN iPediaでは、多くの脆弱性の情報を日本語で確認できます。
ここまでの内容を踏まえて、まずはスキルログに無料で登録し、これまでに対応した脆弱性の仕事を1件、対象の製品と対応までの日数まで入力してみましょう。セキュリティや運用の経験を生かした仕事を探したい場合は、転職・案件相談で一緒に確かめられます。