脆弱性対応の進め方|情報収集から影響範囲の確認・優先順位・暫定対応・記録までの6ステップ新着!!
11月 10, 2026
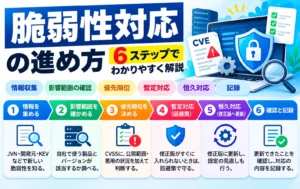
脆弱性対応の進め方を、情報収集、影響範囲の確認、優先順位の判断、暫定対応、恒久対応、確認と記録の6つのステップで解説します。CVSS・KEV・EPSSを使った優先順位のつけ方、信頼できる情報源、体制づくりのコツ、対応の経験を経歴で伝える方法まで分かります。
ゼロデイ攻撃とは?ゼロデイ脆弱性との関係・Nデイ攻撃との違いと企業がとれる対策を解説新着!!
11月 10, 2026
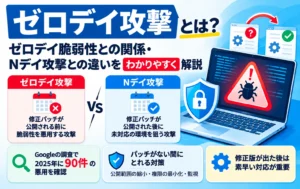
ゼロデイ攻撃とは、修正パッチが公開される前の脆弱性を悪用する攻撃のことです。ゼロデイ脆弱性との関係、Nデイ攻撃との違い、Googleの調査で見る悪用の件数、パッチがない間に企業がとれる対策、修正版が出た後に急ぐべき理由まで、エンジニア向けに解説します。
SBOMとは?意味・メリット・作り方と経済産業省の手引き、SPDXとCycloneDXの違いを解説新着!!
11月 10, 2026
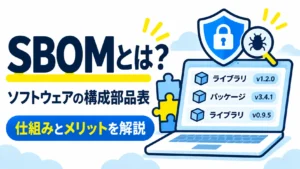
SBOMとは、ソフトウェアを構成する部品の一覧である「ソフトウェアの部品構成表」のことです。経済産業省の手引きにもとづく意味とメリット、記載する項目、SPDXとCycloneDXの違い、導入の3つのフェーズ、脆弱性対応での使い方、よくある誤解まで解説します。

CVSSとは?スコアの見方と深刻度の目安・v3.1とv4.0の違いをわかりやすく解説新着!!
11月 10, 2026
CVSSとは、脆弱性の深刻度を0.0〜10.0の数値で表す国際的な評価の仕組みです。深刻度の5段階の目安、v3.1の基本評価基準とベクトル文字列の読み方、v4.0での主な変更点、CVSSだけで対応の優先順位を決めてはいけない理由と、あわせて見る情報まで解説します。

CVEとは?CVE番号の読み方とCVSS・CWE・JVNとの違い、調べ方をわかりやすく解説新着!!
11月 10, 2026
CVEとは、公開された脆弱性に世界共通の番号をつけて識別するための仕組みです。CVE番号の読み方、番号を割り当てる組織、CVSS・CWE・JVNとの違い、年間の公開件数、CVE番号を使った影響の調べ方、CVEに載っていないから安全とは限らない理由まで解説します。