CVSSとは?スコアの見方と深刻度の目安・v3.1とv4.0の違いをわかりやすく解説
 skilllog
この記事の結論
CVSSとは、脆弱性の深刻度を0.0〜10.0の数値で表す国際的な評価の仕組みです。9.0以上は緊急とされますが、対応の優先順位は自社の環境とあわせて決めます。
- 深刻度は5段階で、9.0以上が緊急(Critical)
- ベクトル文字列を読むと、攻撃の条件と影響の大きさが分かる
- CVSSは深刻度の指標で、リスクの評価には環境の情報が必要
📖 読了時間:約12分
CVSSとは、ソフトウェアの脆弱性の深刻度を、0.0〜10.0の数値で表す国際的な評価の仕組みです。Common Vulnerability Scoring System(共通脆弱性評価システム)の略で、FIRST(Forum of Incident Response and Security Teams)という国際的な団体が仕様を管理しています。
脆弱性の情報には「CVSS 9.8」のような数値が添えられ、9.0以上は緊急(Critical)とされます。ただし、CVSSが示すのはあくまで脆弱性そのものの深刻度です。自社にとっての危険の大きさは、そのシステムがインターネットから使えるか、実際に悪用されているかなどとあわせて判断する必要があります。
以下では、深刻度の目安、基本評価基準とベクトル文字列の読み方、v3.1とv4.0の違い、CVSSだけで判断しない理由の順に解説します。
こんな悩みはありませんか
- 脆弱性の情報に書かれた「CVSS 9.8」が何を意味するのか分からない
- スコアの横にある「AV:N/AC:L」のような記号の読み方を知りたい
- v3.1とv4.0のどちらを見ればよいか迷う
- スコアが高い順に対応すればよいのか判断に迷う
この記事で分かること
- CVSSの意味と、深刻度の5段階の目安
- v3.1の基本評価基準とベクトル文字列の読み方
- v3.1とv4.0の主な違い
- CVSSだけで対応の優先順位を決めてはいけない理由
- 脆弱性対応の経験を経歴で伝えるポイント
この記事を読めば、脆弱性の情報に書かれたスコアを自分で読み解けるようになります。まずは無料でスキルログに登録し、これまでに対応した脆弱性やセキュリティの仕事を案件ごとに記録しておきましょう。
CVSSとは、脆弱性の深刻度を共通の基準で数値にするための国際的な仕組みです。
脆弱性の深刻さを、製品の開発元やセキュリティ機関がそれぞれの言葉で表すと、比べることができません。CVSSは、攻撃の条件や影響の大きさを決まった項目で評価し、0.0〜10.0の数値にすることで、誰が見ても同じ物差しで比べられるようにしたものです。
どこで使われているか
CVSSのスコアは、米国のNVD(National Vulnerability Database)、日本のJVN、製品の開発元のセキュリティ情報など、多くの脆弱性情報に添えられています。個々の脆弱性を識別する番号であるCVEとは役割が違い、その違いはCVEとは?CVE番号の読み方とCVSS・CWEとの違いで解説しています。
同じ脆弱性でも値が違うことがある
スコアは、評価する組織が情報をもとに判断してつけます。そのため、同じ脆弱性でも、製品の開発元とNVDなどで値が異なることがあります。どの組織の、どの版のスコアなのかを確かめて読むことが大切です。
CVSSの深刻度の目安
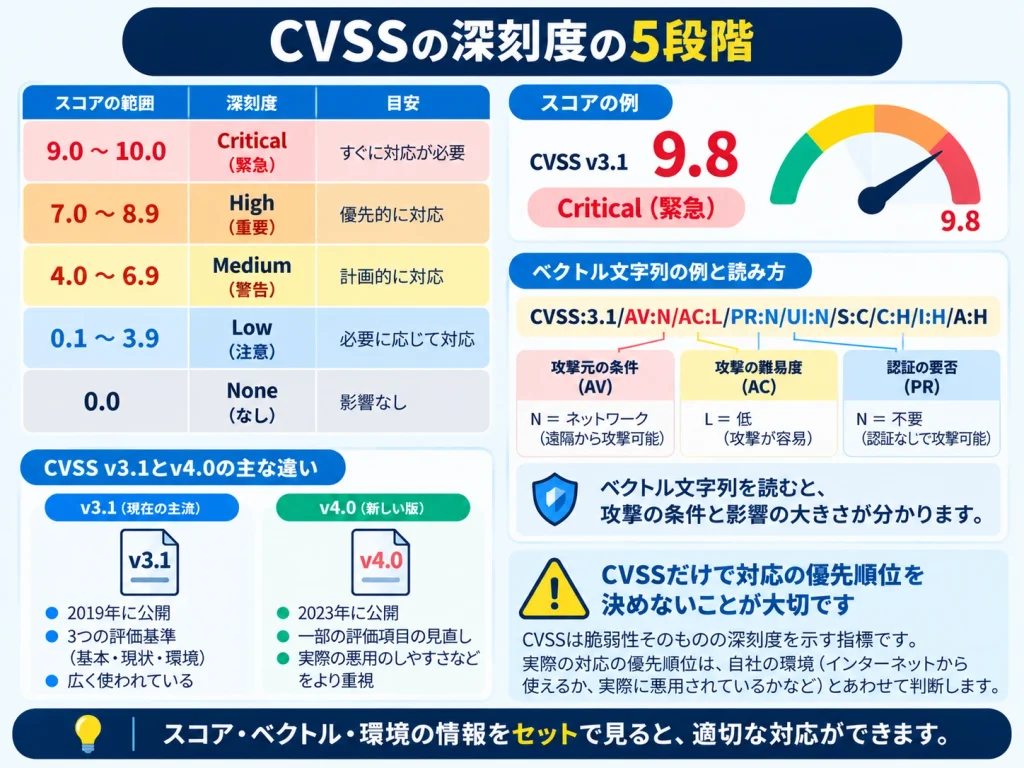
スコアは5段階の深刻度に分けられ、9.0以上が緊急(Critical)です。
FIRSTの仕様では、スコアを次の5段階に分けています。区切りはv3.1とv4.0で共通です。
| スコア | 深刻度(英語) | 日本語での呼び方(IPAの解説) |
|---|---|---|
| 9.0〜10.0 | Critical | 緊急 |
| 7.0〜8.9 | High | 重要 |
| 4.0〜6.9 | Medium | 警告 |
| 0.1〜3.9 | Low | 注意 |
| 0.0 | None | なし |
日本語の呼び方はIPAの解説が基準になる
英語の区分はFIRSTの仕様で決まっていて、日本語の「緊急・重要・警告・注意・なし」はIPAの解説で使われている呼び方です。製品の開発元によっては独自の呼び方をすることもあるので、迷ったときは数値と英語の区分で確かめましょう。項目名の日本語も、この記事ではIPAの解説に合わせています。
CVSS v3.1の基本評価基準とスコアの見方
基本評価基準は、攻撃のしやすさを表す4項目、影響の範囲を表すスコープ、影響の大きさを表す3項目の合計8項目でできています。
現在も多くの脆弱性情報で使われているv3.1では、脆弱性そのものの性質を「基本評価基準(Base)」の8項目で評価します。
| 項目(略号) | 意味 | 取りうる値 |
|---|---|---|
| 攻撃元区分(AV) | どこから攻撃できるか | ネットワーク(N)/隣接(A)/ローカル(L)/物理(P) |
| 攻撃条件の複雑さ(AC) | 攻撃に特別な条件が必要か | 低(L)/高(H) |
| 必要な特権レベル(PR) | 攻撃者にどの程度の権限が必要か | 不要(N)/低(L)/高(H) |
| ユーザ関与レベル(UI) | 利用者の操作が必要か | 不要(N)/要(R) |
| スコープ(S) | 影響が他のコンポーネントに及ぶか | 変更なし(U)/変更あり(C) |
| 機密性・完全性・可用性への影響(C・I・A) | 情報の漏えい、改ざん、停止への影響 | 高(H)/低(L)/なし(N) |
ベクトル文字列の読み方
スコアには、評価の中身を表す「ベクトル文字列」が添えられます。たとえば「CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H」は、v3.1で評価され、ネットワーク経由で、特別な条件なしに、権限も利用者の操作もなく攻撃でき、情報の漏えい・改ざん・停止のすべてに大きな影響がある、という意味です。この組み合わせの基本値は9.8で、緊急に分類されます。
数値よりもベクトルを見る
同じくらいのスコアでも、ネットワーク経由で離れた場所から攻撃できるものと、攻撃者が同じネットワーク内にいる必要があるものでは、対応の急ぎ方が変わります。数値だけでなく、ベクトル文字列で「どこから」「どんな条件で」攻撃できるのかを確かめましょう。
CVSS v3.1とv4.0の違い
v4.0では、評価の指標群が見直され、攻撃の前提条件や影響の及ぶ範囲をより細かく表せるようになりました。
FIRSTは2023年11月1日にCVSS v4.0を公開しました。ただし、現在もv3.1のスコアを使う情報源は多く、両方の版が並んで使われています。
| 観点 | v3.1(2019年6月公開) | v4.0(2023年11月公開) |
|---|---|---|
| 指標群 | 基本・現状(Temporal)・環境 | 基本・脅威(Threat)・環境・補足(Supplemental) |
| 攻撃の前提条件 | 攻撃条件の複雑さ(AC)に含めて評価 | 攻撃要件(AT)を新たに分けて評価 |
| 影響の範囲 | スコープ(S)で他への影響を表す | 脆弱なシステムへの影響と、後続のシステムへの影響を分けて評価 |
| スコアの表記 | CVSS:3.1で始まる | CVSS:4.0で始まり、CVSS-B・CVSS-BTなど使った指標群も示す |
どちらの版かは先頭で見分ける
ベクトル文字列の先頭が「CVSS:3.1」か「CVSS:4.0」かで、どちらの版かが分かります。版が違うスコアをそのまま比べることは避けましょう。
CVSSだけで対応の優先順位を決めてはいけない理由
CVSSは深刻度の指標で、リスクの評価には自社の環境や悪用の状況とあわせて判断する必要があります。
FIRSTのv3.1のユーザーガイドは、「CVSSは脆弱性の深刻度を測るために作られたもので、それだけでリスクを評価するために使うべきではない」と明記しています。スコアが高くても、自社で使っていない製品やバージョンであれば影響はありません。反対に、スコアが中程度でも、インターネットに公開したシステムで実際に悪用されていれば、急いで対応すべきです。
- 自社の環境:そのソフトウェアを使っているか、インターネットから使えるか、重要な情報を扱うか
- 悪用の状況:米国CISAの「KEV(悪用が確認された脆弱性のカタログ)」に載っているか
- 悪用の見込み:FIRSTの「EPSS(今後30日以内に悪用される確率の推定)」の値
優先順位のつけ方を含めた対応の全体の流れは脆弱性対応の進め方で解説しています。
スコアを読んで対応した経験は、セキュリティや運用の経歴として評価される材料になります。スキルログに案件として記録しておくと、件数や対応の早さまで後から振り返れます。
脆弱性対応の経験を経歴で伝えるポイント
どんな基準で優先順位をつけ、何件にどれくらいの期間で対応したかを書くと伝わります。
「脆弱性対応を担当」とだけ書くのではなく、「CVSSとKEVをもとに優先順位の基準を作り、公開サーバーの重要な脆弱性は公表から3日以内に対応する運用を回した」のように、判断の基準と結果を書きましょう。セキュリティの経歴の書き方はセキュリティエンジニアのスキルシートの書き方でも紹介しています。
脆弱性対応の経験をスキルログで残す理由
脆弱性対応は、日々の運用の中で少しずつ積み重なる仕事なので、記録しておかないと件数や判断の基準を後から説明できません。ExcelやWordで書き足していくと、案件ごとに書く項目もばらつきます。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
登録した経歴をもとに、セキュリティや運用の経験で狙える求人や案件、年収や単価の目安を転職・案件相談で一緒に確かめることもできます。
まとめ
CVSSとは脆弱性の深刻度を表す共通の物差しで、対応の判断には環境と悪用の状況を加えます。
CVSSとは、脆弱性の深刻度を0.0〜10.0の数値で表す国際的な評価の仕組みで、9.0以上が緊急(Critical)とされます。数値だけでなく、ベクトル文字列で攻撃の条件と影響を読み取ることが大切です。
v4.0は2023年に公開されましたが、v3.1も広く使われています。CVSSは深刻度の指標であり、自社の環境、KEVやEPSSで分かる悪用の状況とあわせて、対応の優先順位を決めましょう。
よくある質問
CVSSとは何か、どう使うかについてよく寄せられる質問をまとめました。
CVSS 9.8とはどういう状態ですか?
多くの場合、ネットワーク経由で、権限や利用者の操作なしに攻撃でき、影響も大きいことを表します。中身はベクトル文字列で確かめましょう。
CVSSとCVEは何が違いますか?
役割が違います。CVEは脆弱性を識別するための番号で、CVSSはその脆弱性の深刻度を表す数値です。
CVSSのスコアはどこで調べられますか?
日本語ならJVNやJVN iPedia、英語なら米国のNVDや製品の開発元のセキュリティ情報で確認できます。
v4.0のスコアがない場合はどうすればよいですか?
v3.1のスコアで判断して問題ありません。大切なのは版を混ぜて比べないことと、自社の環境を加えて判断することです。
スコアが低い脆弱性は放置してよいですか?
いいえ、放置はおすすめしません。急ぎの度合いは下がりますが、計画的な更新の中で対応し、悪用が確認されたら優先度を上げましょう。
ここまでの内容を踏まえて、まずはスキルログに無料で登録し、これまでに対応した脆弱性やセキュリティの仕事を1件、判断の基準と結果まで入力してみましょう。セキュリティの経験を生かした仕事を探したい場合は、転職・案件相談で一緒に確かめられます。