ゼロデイ攻撃とは?ゼロデイ脆弱性との関係・Nデイ攻撃との違いと企業がとれる対策を解説
 skilllog
この記事の結論
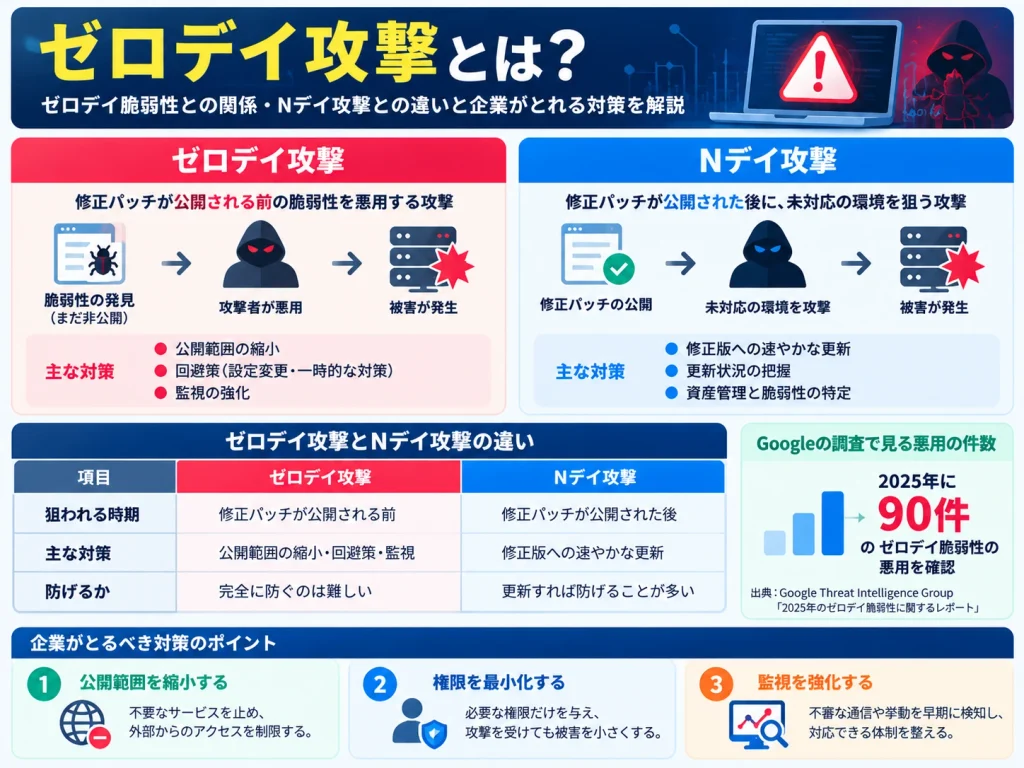
ゼロデイ攻撃とは、修正パッチが公開される前の脆弱性を悪用する攻撃です。パッチがないため、被害を小さくする備えと、修正版が出た後の素早い対応が鍵になります。
- Googleの調査では、2025年に90件のゼロデイの悪用を確認
- Nデイ攻撃は、修正版の公開後に未対応の環境を狙う攻撃
- 公開範囲の縮小・権限の最小化・監視で被害を小さくする
📖 読了時間:約9分
ゼロデイ攻撃とは、ソフトウェアの脆弱性に対する修正パッチが公開される前に、その脆弱性を悪用する攻撃のことです。開発元が対策を用意するまでの猶予が「0日」であることから、こう呼ばれます。悪用の対象になる、修正版がまだない脆弱性を「ゼロデイ脆弱性」と呼びます。
修正パッチがない以上、更新するだけでは防げません。そのため、この攻撃への備えは、攻撃を受けても被害を小さくする仕組みづくりと、修正版が公開された後に素早く更新する体制の2つが中心になります。
以下では、ゼロデイ脆弱性との関係、Nデイ攻撃との違い、調査で見る悪用の件数、パッチがない間にとれる対策、修正版が出た後の対応の順に解説します。
こんな悩みはありませんか
- ニュースで聞く「ゼロデイ」が何を指すのか分からない
- パッチがない攻撃に、どう備えればよいのか知りたい
- Nデイ攻撃との違いが分からない
- 自社のシステムで、何から対策すればよいか迷う
この記事で分かること
- ゼロデイの攻撃と脆弱性の意味
- Nデイ攻撃との違い
- 調査で見るゼロデイの悪用の件数
- パッチがない間に企業がとれる対策
- 修正版が出た後に急ぐべき理由
この記事を読めば、ゼロデイの正体と、企業として備えておくべきことが分かります。まずは無料でスキルログに登録し、これまでに担当したセキュリティや運用の仕事を案件ごとに記録しておきましょう。
ゼロデイ攻撃とは、修正パッチが公開される前の脆弱性を悪用する攻撃のことです。
GoogleのThreat Intelligence Group(脅威分析チーム)は、ゼロデイを「修正パッチが公開される前に、実際に悪意をもって悪用された脆弱性」と定義しています。開発元がまだ脆弱性を知らない段階で悪用される場合もあれば、開発元が把握していても修正版の公開が間に合わない段階で悪用される場合もあります。
ゼロデイ脆弱性との関係
ゼロデイ脆弱性は「修正版がまだない脆弱性」そのものを、攻撃のほうは「その脆弱性を悪用すること」を指します。ニュースでは、どちらの意味でも単に「ゼロデイ」と呼ばれることがあります。
ゼロデイ攻撃とNデイ攻撃の違い
修正パッチの公開前を狙うのがゼロデイ攻撃、公開後に未対応の環境を狙うのがNデイ攻撃です。
| 観点 | ゼロデイ攻撃 | Nデイ攻撃 |
|---|---|---|
| 狙われる時期 | 修正パッチが公開される前 | 修正パッチが公開された後(公開からN日後) |
| 狙われる理由 | 対策がまだ存在しない | 更新が遅れている環境が残っている |
| 主な対策 | 公開範囲の縮小、回避策、監視による早期発見 | 修正版への速やかな更新 |
| 防ぎやすさ | 完全に防ぐのは難しい | 更新すれば防げることが多い |
修正版の公開後も油断できない
修正版が公開されると、その内容から脆弱性の仕組みが知られ、更新していない環境を狙う攻撃が増えることがあります。パッチがない間の備えと同じくらい、修正版を早く適用する体制が大切です。
調査で見るゼロデイ攻撃の件数
Googleの調査では、2025年に90件のゼロデイ脆弱性の悪用が確認されました。
Googleの脅威分析チームが2026年3月に公表した報告では、2025年に実際の攻撃で悪用されたゼロデイ脆弱性は90件でした。過去最多だった2023年の100件より少なく、2024年の78件より多い数です。
| 年 | 悪用が確認されたゼロデイ脆弱性の件数 |
|---|---|
| 2023年 | 100件 |
| 2024年 | 78件 |
| 2025年 | 90件 |
企業向けの製品が狙われている
同じ報告では、2025年のゼロデイのうち43件(48%)が、企業向けのソフトウェアや機器を対象としたもので、件数・割合ともに過去最高でした。企業向けの製品が狙われる割合が高まっていることが分かります。なお、件数は後から見つかった事例によって見直されることがあります。
パッチがない間に企業がとれるゼロデイ攻撃の対策
攻撃されにくくする、攻撃されても被害を広げない、早く気づくの3つの考え方で備えます。
| 考え方 | 主な対策 |
|---|---|
| 攻撃されにくくする | 外部に公開するサービスや管理画面を必要なものだけに絞る |
| 被害を広げない | 権限を必要な範囲に限る、ネットワークを分けて重要なシステムを守る |
| 早く気づく | ログを集めて監視し、ふだんと違う動きに気づける体制を作る |
| 開発元の情報に従う | 修正版の公開前に示される回避策や緩和策を確かめ、実施する |
使っている製品を把握しておく
ゼロデイの情報が公表されたとき、自社でその製品を使っているかがすぐに分からなければ、対策は始められません。ソフトウェアの部品まで一覧にしておく方法としてSBOMとは?意味・メリット・作り方も参考にしてください。
こうした備えを整えた経験は、セキュリティや運用の経歴として評価されます。スキルログに案件として記録しておくと、どの対策をどの範囲で担当したかを後から説明できます。
修正版が出た後に急ぐべき理由
修正版の公開後は、Nデイ攻撃が始まる前に、影響のある環境から優先して更新します。
- 開発元のセキュリティ情報で、影響を受ける製品とバージョンを確かめる
- 米国CISAの「KEV(悪用が確認された脆弱性のカタログ)」に載っていれば、最優先で対応する
- インターネットに公開している環境から順に、修正版へ更新する
- すぐに更新できない環境は、回避策を実施したうえで更新の予定を決める
- 更新後も、攻撃を受けた形跡がないかをログで確かめる
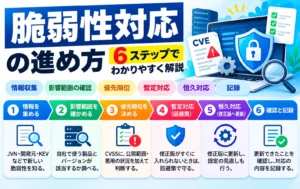
対応の優先順位のつけ方を含めた全体の流れは脆弱性対応の進め方で、深刻度の読み方はCVSSとは?スコアの見方と深刻度の目安で解説しています。
セキュリティ対応の経験をスキルログで残す理由
ゼロデイへの備えや脆弱性への対応は、問題が起きなかったことが成果になるため、記録しておかないと経歴として説明しにくい仕事です。ExcelやWordで書き足していくと、案件ごとに書く項目もばらつきます。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
登録した経歴をもとに、セキュリティや運用の経験で狙える求人や案件、年収や単価の目安を転職・案件相談で一緒に確かめることもできます。
まとめ
ゼロデイは完全には防げないからこそ、被害を小さくする備えと素早い更新の両方が大切です。
ゼロデイ攻撃とは、修正パッチが公開される前の脆弱性を悪用する攻撃で、Googleの調査では2025年に90件のゼロデイ脆弱性の悪用が確認されています。修正版の公開後に未対応の環境を狙うNデイ攻撃とあわせて備える必要があります。
パッチがない間は、公開範囲の縮小、権限の最小化、監視、開発元の回避策で被害を小さくします。修正版が出たら、悪用の状況を確かめ、公開している環境から優先して更新しましょう。
よくある質問
ゼロデイについて、よく寄せられる質問をまとめました。
個人のパソコンやスマホも狙われますか?
狙われることがあります。OSやブラウザの更新の通知が来たら、できるだけ早く適用することが、個人にとって一番の対策です。
ウイルス対策ソフトで防げますか?
すべては防げません。ふるまいを監視する機能で検知できることもありますが、公開範囲の縮小や権限の最小化と組み合わせて備えることが大切です。
ゼロデイの情報はどこで確認できますか?
製品の開発元のセキュリティ情報、JPCERT/CCの注意喚起、JVNなどで確認できます。悪用が確認され、CVE番号や明確な対処法があるなどの条件を満たした脆弱性は、米国CISAのKEVにも掲載されます。
ゼロデイとNデイでは、どちらが危険ですか?
一概には言えません。ゼロデイは防ぐ手段が限られ、Nデイは更新が遅れた環境が広く狙われます。どちらにも備えることが必要です。
ゼロデイの名前の由来は何ですか?
開発元が脆弱性を知ってから修正版を用意するまでの猶予が「0日」しかない、という意味から来ています。
ここまでの内容を踏まえて、まずはスキルログに無料で登録し、セキュリティや運用で備えを整えた案件を1件、対象と担当した範囲まで入力してみましょう。セキュリティの経験を生かした仕事を探したい場合は、転職・案件相談で一緒に確かめられます。