Outlookの脆弱性CVE-2026-124194|悪用確認済み、対象と更新手順【2026年11月】
 skilllog
この記事の結論
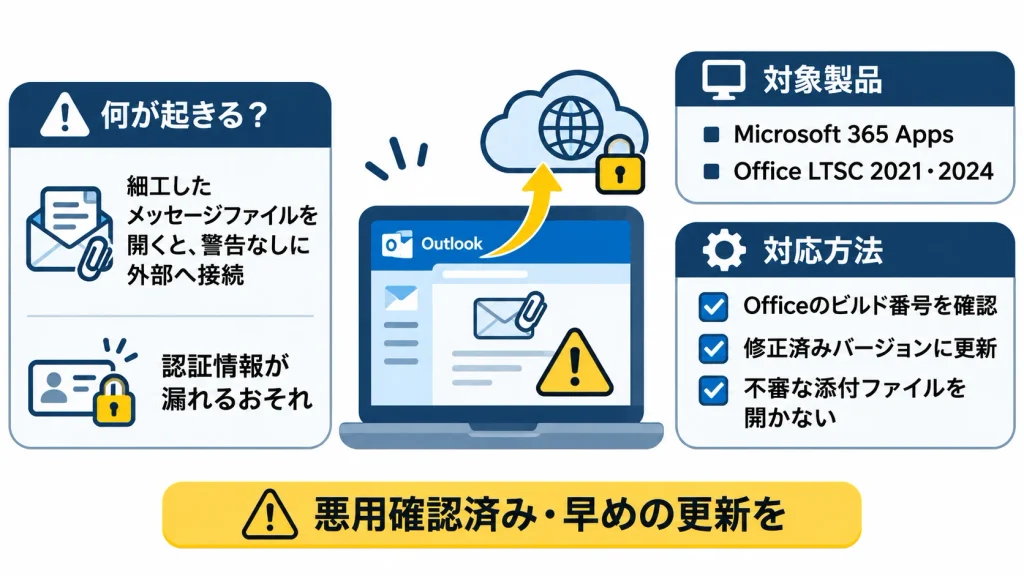
細工したメッセージファイルをOutlookで開くと、警告なしに外部へ接続し、Windowsの認証情報が漏れるおそれがある問題です。悪用が確認されており、11月の更新を早く当てる必要があります。
- Microsoft 365 AppsとOffice LTSC 2021・2024が対象
- CVSSは6.5だが悪用確認済み。IPAも至急の適用を呼びかけ
- ビルド番号で更新済みかを確かめ、外向きのSMBも見直す
📖 読了時間:約12分
Outlookの脆弱性CVE-2026-124194とは、細工したメッセージファイルをOutlookで開くと、ふだん出る警告を出さないまま攻撃者の用意した場所へ接続し、Windowsの認証情報(NTLMv2ハッシュ)が漏れるおそれがある問題です。漏れた情報を使うと、攻撃者がそのユーザーになりすませる可能性があります。
Microsoftは11月10日(日本時間11月11日)の月例の更新で修正し、悪用を確認済みと公表しました。IPAは11月11日に、被害が広がるおそれがあるとして至急の適用を呼びかけています。米国のCISAも11月10日に「悪用が確認された脆弱性」の一覧に加え、政府機関に11月24日までの対応を求めています。
以下では、仕組み、対象の製品と修正済みのビルド、確かめ方と更新手順、すぐに更新できないときの暫定対策を、社内のパソコンを管理する社内SE・情シスの方向けに解説します。内容は2026年11月19日時点の公開情報にもとづいています。
こんな悩みはありませんか
- 社内のOutlookが対象か知りたい
- 更新が当たっているかを確かめる方法が分からない
- CVSSが中程度なのに急ぐべき理由を知りたい
- すぐに全台を更新できないときの対策を知りたい
この記事で分かること
- CVE-2026-124194の仕組みと深刻度
- 対象の製品と修正済みのビルド番号
- ビルドの確かめ方と更新手順
- 更新までの暫定対策と社内への周知
- 対応を経歴に残す方法
この記事を読めば、社内のOutlookが対象かを判断し、更新と周知までを順に進められます。あわせて無料でスキルログに登録し、脆弱性への対応も経歴として残しておきましょう。
深刻度は中程度ですが、悪用が確認されているため優先して対応します。
| 項目 | 内容 |
|---|---|
| 名称 | Microsoft Outlookのなりすましの脆弱性 |
| CVSS(Microsoft) | 6.5(警告なしの操作で、情報が漏れる) |
| 悪用 | Microsoftが悪用を確認済み(11月の月例で唯一) |
| 修正 | 2026年11月10日(日本時間11月11日)の月例の更新 |
| 公的機関の呼びかけ | IPA:至急の適用(11月11日)、CISA:一覧に追加(11月10日) |
CVSSが6.5でも急ぐ理由
CVSSは、脆弱性そのものの性質を点数にしたもので、実際に攻撃されているかは含みません。この脆弱性は、すでに攻撃に使われているとMicrosoftが公表しています。点数が中程度でも、悪用が確認されたものは優先度を上げるのが基本です。点数の読み方はCVSSとはで解説しています。
攻撃の仕組みと、漏れるおそれがあるもの
ファイルを開かせることで、Windowsの認証情報を外へ送らせます。
MicrosoftのFAQによると、プレビューウィンドウで表示しただけでは攻撃は成立せず、ファイルを開く操作が必要です。言い換えると、利用者が1回開くだけで情報が漏れるおそれがあるため、メールの添付ファイルへの注意と更新の両方が欠かせません。
NTLMv2ハッシュとは
NTLMは、Windowsが社内のファイル共有などにログインするときに使う、古くからある認証の方式です。NTLMv2ハッシュは、パスワードそのものではありませんが、攻撃者はこれを使って本人として認証したり、パスワードを割り出そうとしたりできます。
Outlookの脆弱性の対象と修正済みのビルド
Microsoft 365 AppsとOffice LTSC 2021・2024のOutlookが対象です。
| 製品・チャネル | 修正済みのビルド(以降なら対応済み) |
|---|---|
| Microsoft 365 Apps(最新チャネル) | バージョン2610(ビルド20527.20196) |
| Microsoft 365 Apps(月次エンタープライズ) | 2610(20527.20194)、2609(20430.20264)、2608(20326.20320) |
| Microsoft 365 Apps(半期エンタープライズ) | 2610(20527.20192)、2609(20430.20262)、2608(20326.20318) |
| Office 2024・2021(一般向け) | バージョン2610(ビルド20527.20196) |
| Office LTSC 2024(ボリュームライセンス) | バージョン2408(ビルド17932.21140) |
| Office LTSC 2021(ボリュームライセンス) | バージョン2108(ビルド14334.21048) |
ビルド番号は、Microsoftが公開している11月10日のOfficeのセキュリティ更新の一覧にもとづいています。同じチャネルでも複数のバージョンが並行して配られているため、自社のバージョンの行と比べてください。
一覧にないもの
Microsoftの対象の一覧には、新しいOutlook、Web版のOutlook、Mac版は載っていません。また、Office 2016と2019も載っていませんが、どちらも2025年10月14日にサポートが終わっており、ほかの脆弱性の修正も出ません。残っているパソコンがあれば、更新のある製品への移行を急ぎましょう。
Outlookの脆弱性の確かめ方と更新手順
ビルド番号を見て、古ければOfficeを更新します。
Microsoft 365 AppsはOffice自体の自動更新で修正が届くため、Windows Updateの画面だけでは当たったかが分かりません。IPAも、更新を管理している組織は早めに展開するよう求めています。
管理しているパソコンが多い場合
- 配布の管理ツールで、Officeのバージョンとビルドの一覧を出す
- 修正済みより古いパソコンを洗い出し、優先して更新する
- 更新が止まっているパソコン(長く電源が入っていないものなど)を確かめる
- 更新を当てた日と台数を記録しておく
社内のパソコンの更新を計画し、漏れなく当て終えた経験は、社内SE・情シスの大切な実績です。対象の台数や進め方を、経歴に書き出しておきましょう。
すぐに更新できないときの暫定対策
認証情報を外へ出さない設定と、社内への注意で危険を下げます。
この脆弱性の公式の案内には、更新以外の回避策は載っていません。参考として、2023年に見つかった同じ種類のOutlookの脆弱性(CVE-2023-23397)でMicrosoftが示した対策は次のとおりです。いずれも危険を下げるもので、更新の代わりにはなりません。
| 対策 | 内容 | 注意点 |
|---|---|---|
| 外向きのSMBを止める | ファイアウォールやVPNの設定で、社外へのTCP 445の通信を遮断する | 社外のファイル共有を使う業務がないか確かめる |
| Protected Usersに入れる | 重要なアカウントを、NTLMを使わないグループに入れる | NTLMが必要なアプリが動かなくなることがある |
| 社内に注意を伝える | 心当たりのない添付ファイルを開かないよう周知する | 開いてしまった人が報告しやすい窓口を決める |
社内への周知文の例
- Outlookに悪用が確認された脆弱性が見つかり、修正の更新が出ています
- Outlookの「ファイル」→「Office アカウント」→「今すぐ更新」を実行してください
- 心当たりのない添付ファイルは開かず、情報システムの担当に知らせてください
情報の集め方から記録までの全体の流れは脆弱性対応の進め方で、修正が出る前から攻撃されるケースはゼロデイ攻撃とはで解説しています。担当者が1人の会社での回し方はひとり情シスとはも参考にしてください。
脆弱性への対応をスキルログで残す理由
悪用が確認された脆弱性に、何台を、どの順番で、何日で対応したかは、社内SE・情シスの経歴で具体的に伝えたい実績です。ExcelやWordの経歴書に後からまとめると、日付や台数は思い出せなくなりがちです。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
社内SE・情シスの経験を活かせる求人や、次のキャリアを考えたいときは、転職・案件相談で一緒に整理することもできます。
まとめ
ビルド番号を確かめ、11月の更新を早めに当てます。
Outlookの脆弱性CVE-2026-124194は、細工したファイルを開くとWindowsの認証情報が漏れるおそれがある、悪用確認済みの問題です。Microsoft 365 AppsとOffice LTSC 2021・2024が対象で、11月10日の更新で修正されました。まずはOutlookのビルド番号を確かめて更新し、外向きのSMBの遮断と社内への周知で危険を下げましょう。
よくある質問
CVE-2026-124194について、よく寄せられる質問をまとめました。
メールをプレビューしただけで危険ですか?
Microsoftは、プレビューウィンドウは攻撃の経路ではないとしています。ファイルを開く操作が必要です。
新しいOutlookやWeb版も対象ですか?
Microsoftの対象の一覧には載っていません。対象はMicrosoft 365 AppsとOffice LTSC 2021・2024です。
CVSSが6.5なのに、なぜ至急なのですか?
すでに悪用が確認されているためです。IPAも至急の適用を呼びかけています。
Windows Updateをしていれば大丈夫ですか?
Officeの更新が当たったかを、Outlookのビルド番号で確かめてください。Microsoft 365 AppsはOfficeの自動更新で届きます。
Office 2019を使っている場合は?
対象の一覧にはありませんが、2025年10月14日にサポートが終わっています。更新が出る製品への移行が必要です。
ここまでの内容を踏まえて、まずは自分のOutlookのビルド番号を確かめ、社内のパソコンの更新状況の一覧を作りましょう。
参考:Microsoft・CVE-2026-124194、IPA・Microsoft 製品の脆弱性対策について(2026年11月)、Microsoft 365 Appsのセキュリティ更新(英語)、CISA KEV(英語)