個人情報漏洩が起きたら?会社がやるべき対応手順と報告の期限、防ぐ対策【2026年】
 skilllog
この記事の結論
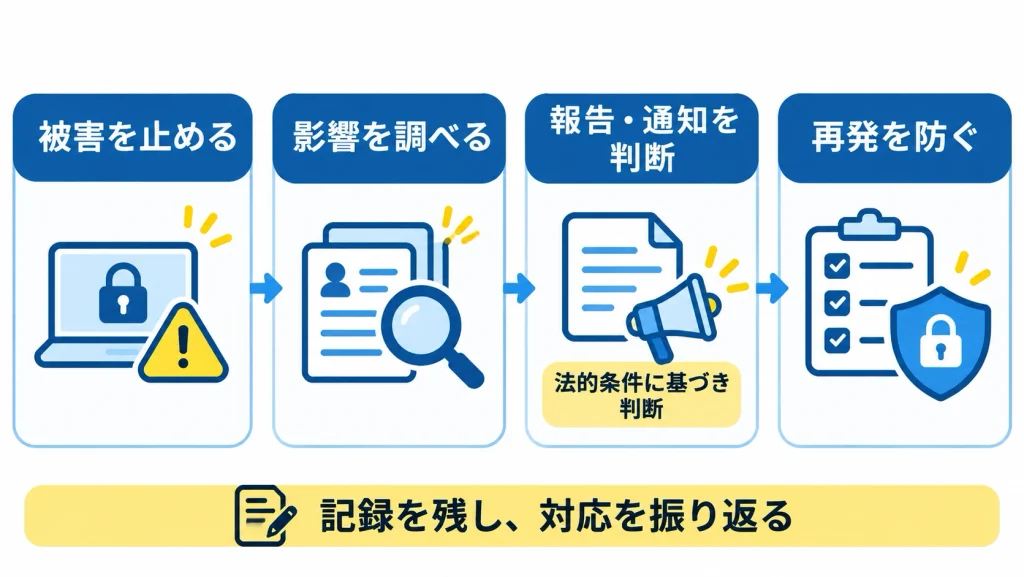
漏洩に気づいたら、被害を止めて事実を記録し、報告が必要かを判断します。必要なら個人情報保護委員会へ概ね3〜5日で速報、30日以内に確報し、本人にも通知します。
- 要配慮・財産的被害・不正アクセス・1,000人超の4つは報告が必要
- 速報は知ってから概ね3〜5日、確報は30日(不正目的は60日)
- 2026年は上場企業の漏洩事故が1〜10月で215件と過去最多
📖 読了時間:約13分
個人情報漏洩が起きたとき、会社は被害を止めたうえで、個人情報保護委員会への報告と本人への通知を、決められた期限の中で行う必要があります。報告は、知ってから概ね3〜5日以内の速報と、30日以内(不正な目的のものは60日以内)の確報の2回です。
個人情報の漏洩は増えています。東京商工リサーチの調査では、上場企業とその子会社が公表した漏洩・紛失の事故は2026年1〜10月で215件にのぼり、集計を始めた2012年以降で最も多かった2024年の189件をすでに超えました。10月だけで109件が公表されています。
以下では、件数と原因、起きたときの手順、報告が必要な場合、防ぐための対策、2026年の法改正で変わる点を順に解説します。法令の用語では「漏えい」と書きますが、意味は同じです。内容は2026年11月18日時点の法令とガイドラインにもとづいています。
こんな悩みはありませんか
- 個人情報漏洩が起きたら、最初に何をすればよいか知りたい
- 個人情報保護委員会への報告が必要か判断できない
- 報告の期限と、書く内容を知っておきたい
- 漏洩を防ぐために、何から手を付ければよいか迷う
この記事で分かること
- 2026年の漏洩の件数と主な原因
- 起きたときの対応の手順
- 報告が必要な4つの場合と期限
- 防ぐためにやっておくこと
- 2026年の法改正で変わる点
この記事を読めば、漏洩が起きたときの動き方と期限が分かり、平時に何を準備しておけばよいかが見えてきます。対応や対策に関わったら、無料のスキルログに経験として記録しておきましょう。
件数・規模ともに増えており、原因は誤送付などの人の誤りと不正アクセスが中心です。
| 調査 | 数字 | 補足 |
|---|---|---|
| 上場企業の漏洩・紛失の事故(2026年1〜10月) | 215件 | 2024年の189件を超えて最多 |
| 漏洩した個人情報(同上) | 3億4,999万8,482件 | 前年は3,063万6,910件 |
| 1,000万件以上の事故(同上) | 10件 | うち6件が10月 |
| 個人情報保護委員会が処理した報告(令和7年度) | 17,139件 | 非上場の会社なども含む |
個人情報保護委員会の令和7年度の年次報告では、報告の61.9%が病歴などの要配慮個人情報を含むもので、22.3%が不正アクセスなど不正な目的によるものでした。原因としては、病院や薬局での書類の誤交付、クレジットカードなどの誤送付、不正アクセスが多く挙げられています。1件で漏洩した人数は1,000人以下が93.6%で、紙だけが漏洩した例が76.9%を占めます。
委託先から広がる漏洩
2026年は、多くの会社が使うサービスへの不正アクセスによって、利用している会社の顧客情報まで二次的に漏洩する例が出ました。IPAの「情報セキュリティ10大脅威 2026」でも、組織への脅威の1位がランサム攻撃、2位がサプライチェーンや委託先を狙った攻撃、4位がシステムの脆弱性を悪用した攻撃です。自社だけでなく、委託先や使っているサービスも含めて備える必要があります。
個人情報漏洩が起きたら会社がやる対応の手順
止める→調べる→報告が必要か判断→速報→本人への通知→確報→再発防止の順に進めます。
| 順番 | やること | 期限・ポイント |
|---|---|---|
| 1. 止める | 不正なアクセスの遮断、誤送信したメールの削除の依頼など | すぐに。証拠を消さないよう注意 |
| 2. 調べる | いつ・何が・何人分・どこから漏れたかを確かめ、ログを残す | 分かった時刻を記録する |
| 3. 判断する | 報告が必要な4つの場合に当たるか確かめる | 「おそれ」の段階でも対象 |
| 4. 速報 | 個人情報保護委員会へ、分かっている範囲で報告 | 知った時点から概ね3〜5日以内 |
| 5. 本人に通知 | 漏洩した本人に、概要・項目・原因などを知らせる | 状況に応じて速やかに |
| 6. 確報 | 調べ終えた内容をすべて報告 | 知った日から30日以内(不正な目的は60日以内) |
| 7. 再発防止 | 原因に合わせて仕組みや手順を直す | 確報に措置を書く |
期限は「知った日」から数える
ガイドラインでは、会社の場合、どこか1つの部署が漏洩を知った時点が期限の起点になるとしています。確報の30日は、その日を1日目として数えます。現場で気づいたのに担当の部署へ伝わるのが遅れると、それだけ期限が迫るため、社内の連絡の流れを先に決めておくことが大切です。
「おそれ」の段階でも報告の対象
法令は「発生し、又は発生したおそれがある」場合を対象にしています。ガイドラインでは、漏洩が疑われるものの確証がない場合も「おそれ」に当たると説明しています。調べ終わるまで待つのではなく、分かっている範囲で速報し、確報で補うのが基本です。本人への通知も、すべてが分かるまで待つ必要はないとされています。
個人情報漏洩で報告が必要な4つの場合
4つのどれかに当たれば、人数が少なくても報告が必要です。
| 場合 | 例 |
|---|---|
| 1. 要配慮個人情報が含まれる | 病歴や健康診断の結果、犯罪の経歴などが含まれる書類の誤送付 |
| 2. 不正に使われると財産的な被害が出るおそれ | クレジットカードの番号、ネットバンキングのIDとパスワード |
| 3. 不正な目的をもった行為によるもの | 不正アクセス、ランサムウェア、社員による持ち出し |
| 4. 本人の数が1,000人を超える | 顧客の一覧を誤って外部へ送った |
1〜3は、1人分でも報告の対象です。4つのどれにも当たらない場合は、委員会への報告の義務はありませんが、社内での記録と再発防止はしておきましょう。
高度な暗号化をしていた場合
施行規則とガイドラインでは、高度な暗号化などで中身が読めない状態にしていた場合は、報告は不要としています。ノートパソコンや記録媒体を暗号化しておくことは、漏洩を防ぐだけでなく、紛失したときの負担を減らすことにもつながります。
報告する9つの項目
- 概要、漏洩した個人データの項目、本人の数
- 原因、二次被害やそのおそれの有無と内容
- 本人への対応の状況、公表の状況
- 再発防止のための措置、その他参考になる事項
報告は原則として、個人情報保護委員会のWebサイトの報告フォームから行います。委託を受けて個人データを扱っている会社は、委託元へ速やかに知らせれば、自らの報告は不要です。ガイドラインでは、この委託元への通知も概ね3〜5日以内が目安です。
個人情報漏洩を防ぐためにやっておくこと
技術の対策と、人の誤りを減らす仕組みの両方を用意します。
| 分類 | やること | ポイント |
|---|---|---|
| 技術 | OSやソフトを更新し、脆弱性をふさぐ | 公開しているサーバーから優先する |
| 技術 | 多要素認証を入れる | 管理画面とリモートの接続は必須 |
| 技術 | アクセスの権限を定期的に見直す | 退職者・異動者のアカウントを残さない |
| 技術 | ログを残し、バックアップを別の場所に置く | ランサムウェアへの備えになる |
| 仕組み | メールの送信前の確認、添付の暗号化やリンク共有 | 誤送信を減らす |
| 仕組み | 委託先の扱い方を確かめる | 契約と定期的な確認 |
| 仕組み | 起きたときの手順と連絡先を決めておく | 期限に間に合わせるため |
脆弱性への対応の進め方は脆弱性対応の進め方で解説しています。最近の例として、パスワードなしでログインされるOpenSSHの脆弱性CVE-2026-123158のように、更新が遅れると直接の入口になるものもあります。
2026年の法改正で変わること
2026年7月17日に、個人情報保護法の改正法が公布されました。施行は原則として公布から2年以内で、細かい内容は今後、委員会の規則で決まります。漏洩については、次のような見直しが示されています。
- 社内のIDなど、それだけでは意味を持たない情報だけが漏洩した場合などは、本人への通知の義務を緩め、代わりの措置を認める
- 第三者の確認を受けた体制があることなどを前提に、一定の範囲で速報を免除できる
- 本人が1人の誤交付・誤送付は、確報を一定の期間ごとにまとめて出せる
- 違法な第三者提供も、報告の対象に加える
漏洩が起きたときの初動、報告の準備、再発防止の仕組みづくりに関わった経験は、社内SEやセキュリティの仕事で評価されます。関わったことを、忘れないうちに記録しておきましょう。
個人情報漏洩への対応を経歴として伝える
何件・何日で・どの役割だったかを書くと、実務の経験として伝わります。
漏洩への対応は、技術の調査だけでなく、社内の調整や報告の資料づくりまで含む仕事です。セキュリティの仕事の全体像はセキュリティエンジニアの仕事内容で、社内の情報システムの仕事は社内SEと情シスの違いで紹介しています。
| 書き方 | 例 |
|---|---|
| 伝わらない例 | 情報漏洩の対応を担当 |
| 伝わる例 | 委託先のシステムへの不正アクセスによる顧客情報の漏洩の対応を担当。ログを調べて対象の約2,000人を特定し、3日以内の速報と本人への通知の文面を作成。再発防止として管理画面に多要素認証を導入 |
書き方のコツはセキュリティエンジニアのスキルシートの書き方で詳しく解説しています。
対応の経験をスキルログで残す理由
セキュリティの事故への対応は、外に詳しく話しにくい一方で、何を担当し、どれだけの期間で収めたかが評価の材料になります。ExcelやWordで経歴を書き足していくと、案件ごとに書く項目がばらつき、役割や期間が抜けやすくなります。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
セキュリティや社内の情報システムの経験が、求人や案件でどう評価されそうかを、転職・案件相談で一緒に確かめることもできます。
まとめ
被害を止め、4つの場合に当たるかを判断し、期限の中で報告と通知を行います。
個人情報漏洩が起きたら、まず被害を止めて事実を記録し、報告が必要な4つの場合に当たるかを判断します。当たれば、個人情報保護委員会へ知った時点から概ね3〜5日で速報、30日以内(不正な目的は60日以内)に確報を出し、本人にも速やかに通知します。
2026年は漏洩の件数も規模も増えています。脆弱性の更新、多要素認証、権限の見直し、誤送信の対策に加え、起きたときの手順と連絡先を平時から決めておきましょう。
参考:個人情報保護委員会・漏えい等の対応とお役立ち資料、個人情報保護法ガイドライン(通則編)、個人情報の保護に関する法律施行規則(e-Gov法令検索)、個人情報保護委員会 令和7年度年次報告、令和8年 改正個人情報保護法について、東京商工リサーチ TSRデータインサイト、IPA 情報セキュリティ10大脅威 2026
よくある質問
個人情報漏洩の対応について、よく寄せられる質問をまとめました。
個人情報漏洩の報告の期限はいつですか?
速報は知った時点から概ね3〜5日以内、確報は知った日から30日以内です。不正アクセスなど不正な目的によるものは、確報が60日以内になります。
1人分の漏洩でも報告が必要ですか?
要配慮個人情報、財産的な被害のおそれがある情報、不正な目的による漏洩なら、1人分でも必要です。それ以外は、1,000人を超える場合に報告が必要です。
メールの誤送信も報告の対象ですか?
4つの場合に当たれば対象です。たとえば健康診断の結果を別の人に送った場合は、1人分でも報告が必要です。
漏洩したか、まだはっきりしない場合は?
「おそれ」の段階でも報告の対象です。分かっている範囲で速報を出し、調べた結果を確報で報告します。
委託先で漏洩が起きた場合は誰が報告しますか?
委託先が委託元へ速やかに知らせ、委託元が報告するのが基本です。委託元に知らせた委託先は、自らの報告が不要になります。
ここまでの内容を踏まえて、まずは自社で漏洩に気づいたときの連絡先と手順が決まっているかを確かめ、関わった対応は経歴に記録しておきましょう。