セキュリティエンジニアへのキャリアチェンジ|インフラ・開発・情シス経験を活かす実践方法
 skilllog
この記事の結論
インフラ・開発・情シスの経験はセキュリティ業務の土台になるため、出身職種に合った領域を選び、足りない知識を補えば、キャリアチェンジは現実的に実現できます。
- インフラ出身は監視・対応、開発出身は脆弱性診断が狙い目
- 社内異動と転職は、今の職場のセキュリティ体制を見て選ぶ
- 応募書類は今の経験を「セキュリティ視点」で書き直す
📖 読了時間:約12分
インフラや開発の仕事を続ける中で、セキュリティエンジニアへのキャリアチェンジを考え始めた。けれど、今の経験がどこまで通用するのか、何から準備すればいいのかが分からない。そんな方に向けた記事です。
結論から言うと、インフラ・開発・情シスでの経験はセキュリティ業務の土台になるため、出身職種に合った領域を選び、足りない知識を補えばキャリアチェンジは十分に実現できます。ゼロから学ぶ未経験者と比べて、大きなアドバンテージがあります。大切なのは、今の経験を「セキュリティの言葉」で語り直すことです。
例えば、サーバー運用を5年担当してきた方なら、ログの読み方やパッチ管理の経験を活かしてSOCやCSIRTへ、Webアプリ開発の経験がある方なら、実装の知識を活かして脆弱性診断へと進むルートが考えられます。
出身職種別のルート、社内異動と転職の選び方、実践ステップ、年収の変化まで以下で解説します。
こんな悩みはありませんか
- 今の経験がセキュリティ分野でどこまで通用するか分からない
- 出身職種によって目指すべき領域が違うのか知りたい
- 社内異動と転職のどちらを選ぶべきか迷っている
- キャリアチェンジで年収が下がらないか不安
この記事で分かること
- キャリアチェンジが現実的な理由
- インフラ・開発・情シスの出身職種別ルート
- 社内異動と転職の選び方
- キャリアチェンジの4つの実践ステップ
- 年収の変化と失敗しないための注意点
この記事を読めば、今の経験を活かしてセキュリティ分野へ進むための道筋が具体的に描けます。まずは無料でスキルログに登録し、これまでの経験を棚卸ししてみましょう。
セキュリティ業務はITの実務知識を前提としているため、すでに現場経験を持つエンジニアは有利な立場にいます。
ITの実務経験がそのまま土台になる
攻撃を見抜くには、システムが正常なときにどう動くかを知っている必要があります。サーバーの設定、ネットワークの通信、アプリケーションの処理を理解していることは、セキュリティ業務の出発点そのものです。
経験者の転向を歓迎する企業が多い
セキュリティ人材は不足が続いており、専任経験者だけで体制を作るのは難しいのが現状です。そのため、ITの実務経験があり、セキュリティ分野への意欲を持つ人材を育成前提で採用する企業も見られます。
出身職種別のキャリアチェンジルート
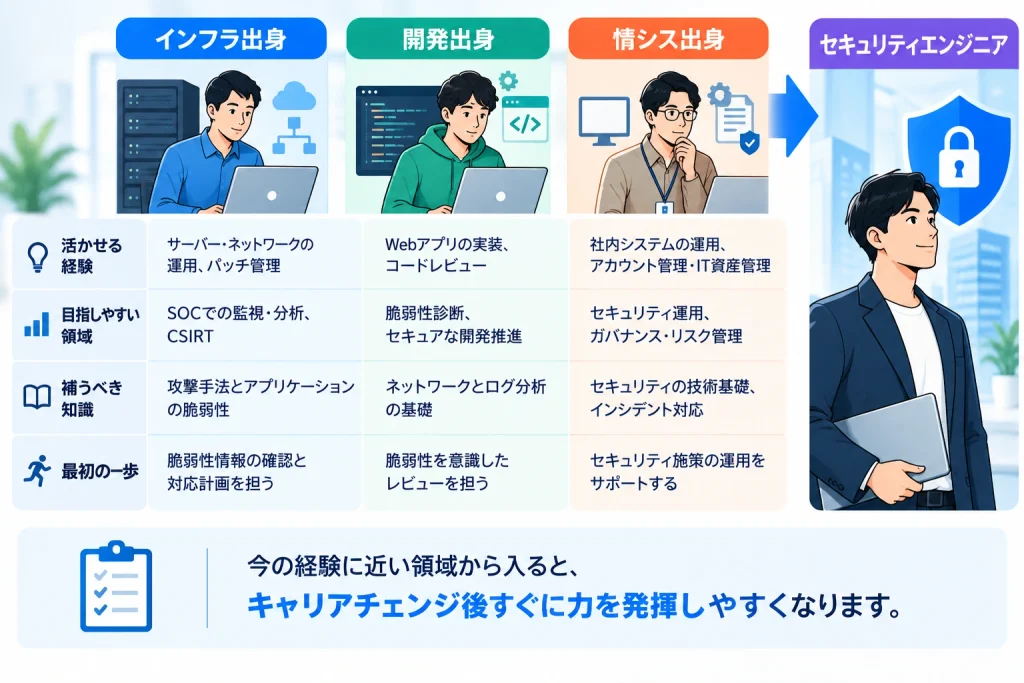
セキュリティエンジニアへのキャリアチェンジでは、出身職種によって活かせる経験と目指しやすい領域が異なります。今の経験に近い領域から入るのが成功の近道です。
出身職種ごとの比較
| 出身職種 | 活かせる経験 | 目指しやすい領域 | 補うべき知識 |
|---|---|---|---|
| インフラ・運用 | サーバー・NW運用、パッチ管理 | SOC、CSIRT、セキュリティ運用 | 攻撃手法、アプリの脆弱性 |
| Web開発 | 実装、コードレビュー | 脆弱性診断、セキュアな開発推進 | ネットワーク、ログ分析 |
| 情シス・社内SE | アカウント管理、社内調整 | 社内セキュリティ担当、CSIRT | 技術的な調査・分析の手法 |
インフラ・運用エンジニアからのルート
ログ監視やパッチ管理の経験は、SOCやCSIRTで即戦力として評価されやすい経験です。アプリケーション側の脆弱性や攻撃手法の知識を補うことで、対応できる範囲が大きく広がります。クラウド領域でのキャリアの広げ方はSREとは?インフラエンジニアとの違いとキャリアパスを解説も参考になります。
開発エンジニアからのルート
コードを読み書きできることは、Webアプリケーションの脆弱性診断で大きな強みになります。攻撃者がどこを狙うかを実装者の視点で理解できるため、開発者に伝わる修正提案ができる人材として評価されます。
情シス・社内SEからのルート
社内の端末やアカウントを管理してきた経験に加え、部署をまたいで調整してきた力は、CSIRTや社内セキュリティ担当で活きます。技術的な調査手法を補うことで、対応の中心を担える存在になれます。社内の業務や組織を理解していることは、インシデント発生時に誰へ何を伝えるべきかを素早く判断できる強みにもなります。
社内異動と転職、どちらを選ぶか
今の職場にセキュリティ部門やその予定があるかどうかが、判断の分かれ目になります。
社内異動が向いているケース
社内にセキュリティ部門があり、異動の実績がある場合は、社内異動が最もリスクの少ない選択肢です。業務や人間関係を理解したまま新しい領域に挑戦でき、待遇が大きく変わりにくいのも利点です。上司に希望を伝える際は、セキュリティ関連で引き受けたい業務を具体的に挙げると、話が前に進みやすくなります。
転職が向いているケース
社内にセキュリティ部門がない、または異動の見込みが立たない場合は、転職で環境を変えることを検討しましょう。専門部署を持つ企業では、体系的な教育や先輩からの指導を受けられる可能性が高まります。応募先を選ぶ際は、育成の仕組みや配属後の担当範囲を面接で確認しておきましょう。
どちらを選ぶ場合も、まずは今の経験を整理し、セキュリティの観点でどう活かせるかを言葉にしておくことが大切です。スキルログで経験を項目ごとに整理しておけば、異動の相談にも転職の応募書類にも使えます。
キャリアチェンジの4つの実践ステップ
セキュリティエンジニアへのキャリアチェンジの準備は「棚卸し」「知識の補強」「実績づくり」「書類の書き換え」の4段階で進めると、抜け漏れがありません。
ステップ1:経験をセキュリティ視点で棚卸しする
これまでの業務の中から、権限管理、パッチ適用、ログ確認、脆弱性対応など、セキュリティに関わった業務を書き出します。専任でなくても、関わった業務はすべて材料になります。書き出すときは「何を」「どのくらいの規模で」「どんな判断をしたか」の3点をそろえておくと、そのまま応募書類や面接の材料として使えます。
ステップ2:足りない知識を補う
出身職種で手薄になりがちな分野を中心に学びます。情報処理安全確保支援士の学習は、セキュリティ全般の知識を体系的に補うのに適しています。インフラ出身ならWebアプリケーションの脆弱性、開発出身ならネットワークとログの読み方というように、自分の弱い分野から優先して学ぶと効率よく差を埋められます。
ステップ3:今の職場で小さな実績を作る
脆弱性情報の共有、権限の棚卸し、手順書の整備など、セキュリティに関わる業務に自ら手を挙げます。小さな実績でも、キャリアチェンジの本気度を示す何よりの証拠になります。取り組んだ内容と結果は、日付とあわせて記録しておきましょう。
ステップ4:応募書類をセキュリティ視点で書き直す
同じ経験でも、書き方を変えるだけで印象は大きく変わります。「サーバー運用を担当」ではなく「サーバー約50台のパッチ管理と脆弱性対応の優先度判断を担当」のように、セキュリティの観点で書き直しましょう。書類全体の書き方は【見本あり】エンジニアのスキルシートの書き方完全ガイド|項目・記載例・NG例【2026年版】で詳しく解説しています。
キャリアチェンジの実例
実際の相談では、インフラ運用を4年続けてきた方が、毎朝の脆弱性情報の確認と対応計画づくりを自ら引き受け、その実績と支援士の学習状況を書類にまとめたことで、SOCの分析担当として採用されたケースがあります。運用で培ったログの読み方がそのまま評価につながりました。
また、Webアプリ開発を続けてきた方が、コードレビューで脆弱性につながる実装を指摘し続けた経験をアピールし、脆弱性診断の部署へ移ったケースもあります。どちらも、今の職場で積み上げた小さな実績が決め手になっています。
キャリアチェンジで年収はどう変わる?
ITの実務経験がある場合、同水準の年収で移れるケースもありますが、領域や企業によっては一時的に下がることもあります。
同水準で移れるケース
インフラ運用の経験を活かしてSOCやセキュリティ運用へ移る場合など、これまでの経験が直接評価される領域では、前職と同水準の年収で採用されることがあります。
一時的に下がるケースと考え方
まったく異なる領域へ移る場合や、育成前提での採用では、一時的に年収が下がることもあります。専門性が身につけば年収レンジは上がりやすい分野のため、数年後の伸びしろも含めて判断しましょう。
キャリアチェンジで失敗しないための注意点
入社後のギャップを防ぐには、担当領域と働き方を事前に確認することが欠かせません。
担当領域を具体的に確認する
求人票の「セキュリティエンジニア」が監視・対応・設計・診断のどれを指すのかは企業によって違います。面接で配属先の業務内容を具体的に確認し、自分の目指す領域と合っているかを見極めましょう。
働き方の条件を確認する
SOCなどの監視業務ではシフト勤務が多く、CSIRTでは有事の時間外対応が発生することもあります。生活との両立を考え、勤務形態や緊急時の体制も事前に確認しておきましょう。入社後に想定と違う働き方だと分かると、せっかくのキャリアチェンジが長続きしない原因になります。
まとめ
インフラ・開発・情シスでの経験はセキュリティ業務の土台になるため、出身職種に合った領域を選べば、セキュリティエンジニアへのキャリアチェンジは十分に実現できます。経験の棚卸しから知識の補強、実績づくり、書類の書き直しまで、段階を踏んで準備を進めていきましょう。
資格や年収、必要なスキルまで転職全体の情報を確認したい方は、セキュリティエンジニアの転職完全ガイド|必要なスキル・資格・年収を徹底解説【2026年版】もあわせてご覧ください。
よくある質問(FAQ)
セキュリティエンジニアへのキャリアチェンジに年齢制限はありますか?
明確な年齢制限はありません。30代・40代でも、これまでのIT経験や調整力を活かして移るケースがあります。年齢より、経験をセキュリティの観点で説明できるかが重要です。
インフラと開発、どちらの出身が有利ですか?
目指す領域によって異なります。監視や対応の領域ではインフラ出身、脆弱性診断では開発出身の経験が活きやすいため、自分の経験に近い領域を選ぶことが大切です。
キャリアチェンジの準備にはどのくらいの期間がかかりますか?
今の経験や学習時間によりますが、知識の補強と小さな実績づくりを並行して、半年から1年程度で準備を整える方が多い傾向です。焦らず段階的に進めましょう。
資格がなくてもキャリアチェンジできますか?
可能ですが、資格があると学習意欲と基礎知識を客観的に示せます。まずは学習を始め、応募書類には「取得に向けて学習中」と書くだけでも印象は変わります。
社内にセキュリティ部門がない場合はどうすればいいですか?
今の職場でセキュリティに関わる業務を引き受けて実績を作りつつ、専門部署を持つ企業への転職を検討しましょう。社内で担った経験は転職時のアピール材料になります。
ここまでの内容を踏まえて、まずは今の業務の中からセキュリティに関わった経験を書き出すところから始めてみましょう。