セキュリティエンジニアの転職完全ガイド|必要なスキル・資格・年収を徹底解説【2026年版】
 skilllog
この記事の結論
セキュリティエンジニアはサイバー攻撃の増加を背景に需要が高まっており、情報処理安全確保支援士などの資格と実務経験の組み合わせがキャリア構築の鍵です。
- 経産省データでもセキュリティ人材の不足が課題とされている
- 情報処理安全確保支援士は登録者2万人台の希少資格
- インフラ・運用経験からのキャリアチェンジが現実的
📖 読了時間:約12分
今の開発職から、専門性の高いセキュリティ領域に進みたい。そう考えているエンジニアは少なくありません。
結論から言うと、セキュリティエンジニアは人材不足が続く分野であり、実務経験に加えて「情報処理安全確保支援士」などの資格を段階的に取得していくことで、未経験や周辺職種からでも転職の道が開けます。
例えば、経済産業省は情報処理安全確保支援士の登録者数を2030年までに5万人へ増やす目標を掲げていますが、2025年4月時点の登録者は約2万3,751人にとどまっており、有資格者はまだ少ない状況です。
なぜ今セキュリティエンジニアの需要が高まっているのか、必要なスキル・資格・年収相場まで以下で詳しく解説します。
こんな悩みはありませんか
- セキュリティエンジニアの仕事内容がイメージできない
- 未経験からでも転職できるのか不安
- どの資格を取ればいいか分からない
- 年収相場や将来性が分からず踏み出せない
この記事で分かること
- この職種の具体的な仕事内容
- 需要が高まっている背景と公的データ
- 転職に必要なスキルと役立つ資格
- 年収相場の目安
- 未経験・周辺職種からのキャリアパス
- スキルシートでの経験の伝え方
この記事を読めば、この職種への転職に必要な情報が一通り分かります。まずは無料でスキルログに登録し、自分の経歴を整理するところから始めてみましょう。
この職種は、企業の情報システムを不正アクセスやサイバー攻撃から守るための設計・運用・監視を担います。「攻撃を防ぐ」「発生時に対応する」の両面の役割があります。
主な業務内容
この職種が担う主な業務
- ネットワーク・システムのセキュリティ設計
- 脆弱性診断・ペネトレーションテスト
- 不正アクセスの監視(SOC業務)
- インシデント発生時の調査・対応(CSIRT業務)
- 社内のセキュリティルール策定・教育
専門領域ごとの役割の違い
| 専門領域 | 主な役割 |
|---|---|
| SOC(監視) | 24時間体制でアラートを監視し、不審な通信を検知する |
| CSIRT(対応) | インシデント発生時に原因調査・封じ込め・復旧を行う |
| 脆弱性診断 | システムやアプリの弱点を攻撃者視点で洗い出す |
同じ専門職でも、監視中心のSOC業務と、実際に手を動かして防御策を講じる設計業務では求められるスキルの重心が異なります。転職の際は、自分がどの領域に強みを持っているかを整理しておくとミスマッチを防げます。
インフラエンジニアとの違い
インフラエンジニアがシステムの安定稼働を担うのに対し、こちらは「安全性」に特化して守る役割を担います。両者は業務が重なる部分も多く、インフラエンジニアからのキャリアチェンジも一般的です。インフラエンジニアとの違いはSREとは?インフラエンジニアとの違いとキャリアパスを解説でも解説しています。
なぜ今セキュリティエンジニアの需要が高まっているのか
サイバー攻撃の増加と、企業のDX推進・AI活用拡大に伴うリスクの高まりを背景に、セキュリティ人材の不足感は年々強まっています。経済産業省も国を挙げた人材育成に乗り出しています。
公的機関が示す人材不足の実態
経済産業省が委託した調査では、2020年時点で国内のセキュリティ人材が約19.3万人不足すると試算されていました。IT人材全体で見ても、経済産業省の「IT人材需給に関する調査」(2019年)では2030年に最大約79万人が不足するとされており、専門性の高いセキュリティ領域はその中でも特に不足が深刻な分野の1つとされています。
実際に起きているインシデントの増加
2025年9月には大手飲料メーカーがサイバー攻撃を受け、個人情報191万件超が漏えいした可能性があると報じられました。こうした大規模インシデントが相次いだことを受け、2025年7月には政府の司令塔機能として「国家サイバー統括室」が設置されるなど、社会全体でセキュリティ対策強化の動きが加速しています。
実際の相談でも、自社でセキュリティインシデントを経験したことをきっかけに、この分野への転職を考え始めたというエンジニアの声をよく聞きます。
例えば、社内システムへの不正アクセスを一次対応した経験を持つインフラエンジニアが、その経験を足がかりに専門部署への異動や転職を実現するケースも見られます。突発的な対応経験ほど、面談で高く評価される傾向があります。
需要が高まっている身近な例として、2026年10月にはPHP本体に、認証なしで攻撃されうる緊急の脆弱性が見つかり、PHPで動く多くのサーバーで対応が必要になりました。脆弱性の内容と現場での対応の流れは、PHPの脆弱性「php2shell」とは?影響範囲・確認方法・対応手順で解説しています。
転職に必要なスキル
この職種には、ネットワーク・OSの基礎知識に加えて、攻撃者視点で脆弱性を発見する力や、インシデント発生時に冷静に対応する力が求められます。
技術面で求められるスキル
TCP/IPなどのネットワーク知識、Linux/Windowsサーバーの運用知識に加え、ファイアウォールやIDS/IPSといったセキュリティ機器の知識が土台になります。クラウド環境(AWS・Azure等)のセキュリティ設定に関する知識も需要が高まっています。
求められるポータブルスキル
インシデント発生時は、限られた情報の中で迅速に状況を整理し、関係者へ的確に報告する力が欠かせません。技術力だけでなく、こうした対応力も評価対象になります。
例えば、深夜に不審な通信のアラートが上がった際、まず影響範囲を切り分け、対応の優先順位を判断した上で、経営層にも分かる言葉で状況を報告できるかどうかが問われます。技術用語をそのまま並べるのではなく、リスクの大きさを分かりやすく伝える力も重要です。
転職で役立つ資格
国家資格「情報処理安全確保支援士」は、セキュリティ分野で最も知名度の高い資格の1つです。2025年4月時点の登録者は約2万3,751人にとどまり、希少性の高い資格といえます。
情報処理安全確保支援士(登録セキスペ)
経済産業省・IPA(情報処理推進機構)が所管する国家資格で、2025年10月時点の登録者数は24,937人、平均年齢は44.3歳です。政府は2030年までに登録者を5万人へ増やす目標を掲げており、今後さらに評価が高まっていくことが見込まれます。
その他の代表的な資格
| 資格名 | 特徴 |
|---|---|
| 情報処理安全確保支援士 | 国家資格。国内での知名度・信頼性が高い |
| CompTIA Security+ | 国際的に認知された入門〜中級資格 |
| CISSP | 実務経験が必要な国際的上級資格 |
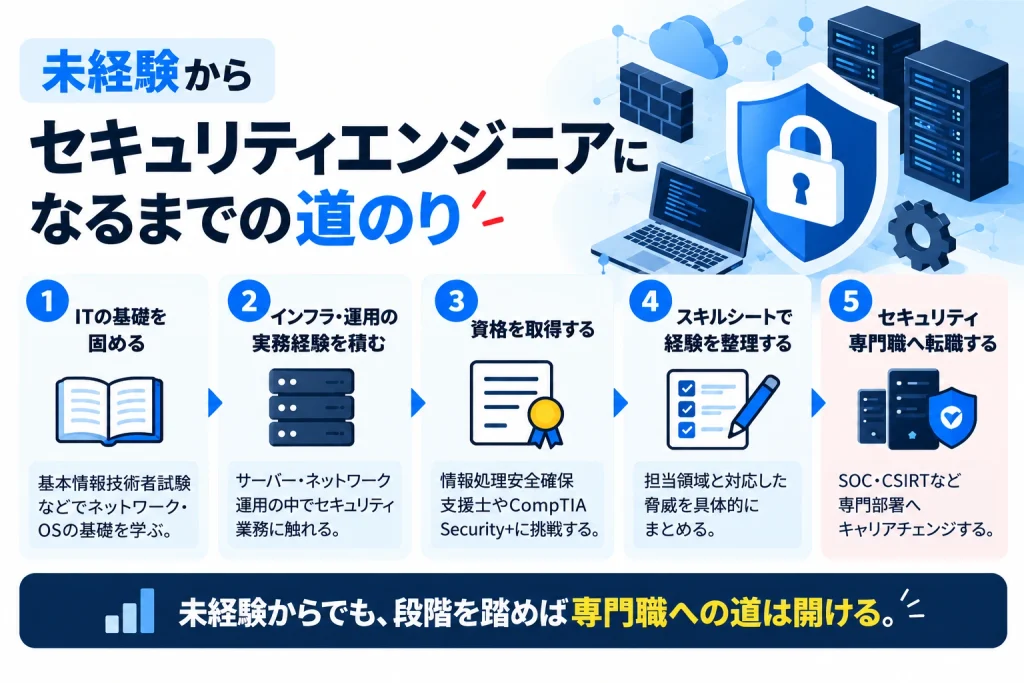
未経験の場合は基本情報技術者試験などでITの基礎を固めた上で、情報処理安全確保支援士やCompTIA Security+の学習を始めるのが現実的な順序です。
例えば、基本情報技術者試験に合格した後、半年〜1年ほどインフラ運用の実務を積みながら支援士試験の学習を進め、経験と資格の両方を揃えてから転職活動に踏み切るという進め方が実際によく見られます。
セキュリティエンジニアの年収相場
民間調査ベースの目安では、この職種の平均年収は550万〜650万円程度とされ、専門性の高い上位人材では1000万円を超えるケースもあります。
年収レンジの目安
経験の浅い層は400万円台からスタートすることが多く、脆弱性診断やインシデント対応の実務経験を積むほど年収レンジは上がっていきます。金融・大手企業のCSIRT/SOC部門などは特に高水準の傾向があります。
資格の取得も年収に一定の影響を与えます。特に情報処理安全確保支援士のような公的資格は、社内の手当対象になっている企業も多く、資格手当だけで月数千円〜数万円が上乗せされるケースもあります。転職市場においても、資格の有無は書類選考の通過率を左右する材料になり得ます。
公的機関による職種別の平均年収データは限られているため、複数の情報を比較しながら、自分の経験に近いレンジを参考にすることをおすすめします。同じ経験年数でも、監視業務中心か、設計・診断まで踏み込んでいるかによって評価される水準は変わってきます。
未経験・周辺職種からのキャリアパス
未経験からのいきなりの転職は難しくても、インフラエンジニアやSEとして実務経験を積んだ後にセキュリティ領域へ移る「周辺職種からのキャリアチェンジ」は現実的な選択肢です。
インフラ・運用エンジニアからの移行
サーバー・ネットワークの運用経験は、セキュリティ業務の土台になります。運用の中でセキュリティ関連の業務(アクセス権限管理、ログ監視など)に携わった経験があれば、転職時の強みになります。
完全未経験からの進み方
完全未経験の場合は、まずインフラエンジニアやヘルプデスクとして実務経験を積みながら、情報処理安全確保支援士の学習を並行して進めるルートが現実的です。
キャリアチェンジの実例
社内ヘルプデスクとして3年勤務した後、社内のアカウント権限管理やログ確認業務を任されるようになり、そこで得た知見をきっかけに情報処理安全確保支援士の取得を目指し、SOC部門への異動を実現したというケースがあります。日々の業務の中でセキュリティに関連する作業を積極的に引き受けることが、次のキャリアへの足がかりになります。
スキルシートでセキュリティ経験を伝える方法
セキュリティ関連の実務経験は、担当した領域(設計・監視・対応)と、扱った脅威・対策の具体性をセットで書くことで、専門性が伝わりやすくなります。
評価されるスキルシートの書き方
「セキュリティ運用を担当」ではなく、「月間○件のアラート監視を担当し、誤検知率を改善するルールチューニングを実施」のように、具体的な業務内容と工夫を書くことが重要です。
スキルシートの基本的な書き方は【見本あり】エンジニアのスキルシートの書き方完全ガイド|項目・記載例・NG例【2026年版】でも解説しています。まずはスキルログで経験を整理し、専門性が伝わる形にしておきましょう。
まとめ
セキュリティエンジニアは、サイバー攻撃の増加や政府の人材育成方針を背景に、今後も需要が続くと見込まれる分野です。情報処理安全確保支援士などの資格取得と、インフラ・運用経験を組み合わせることで、着実にキャリアを築いていけます。
ここまでの内容を踏まえて、まずは自分の経験を整理し、セキュリティ分野への転職準備を始めてみましょう。
よくある質問(FAQ)
未経験からセキュリティエンジニアに転職するにはどうすればいいですか?
まずはインフラエンジニアなど周辺職種で実務経験を積みながら、情報処理安全確保支援士やCompTIA Security+の学習を進めるのが現実的なルートです。
セキュリティエンジニアとインフラエンジニアの違いは何ですか?
インフラエンジニアはシステムの安定稼働全般を担うのに対し、こちらは安全性の確保に特化した役割を担います。業務が重なる部分も多くあります。
情報処理安全確保支援士は取得する価値がありますか?
国家資格として知名度が高く、2025年時点の登録者は約2万5千人程度にとどまるため希少性もあります。政府も2030年までに5万人への増加を目指しており、今後評価が高まっていくことが見込まれます。
この職種の需要は今後も続きますか?
サイバー攻撃の増加や政府のセキュリティ対策強化の動きを踏まえると、今後も需要が続くと見込まれます。経済産業省もIT人材全体の不足を課題として挙げています。
文系出身でもセキュリティエンジニアになれますか?
可能です。技術知識は学習で補えるため、まずはITの基礎資格から段階的に学び、実務経験を積んでいくことが大切です。
あわせて読みたい
- セキュリティエンジニアの仕事内容とは?診断・SOC・CSIRTの違いと1日の流れを解説
- セキュリティエンジニアのスキルシートの書き方|SOC・診断・CSIRT別の記載例5選
- セキュリティエンジニアの年収相場|経験年数・職種・資格別の違いと上げ方【2026年版】
- セキュリティエンジニアに必要な資格|情報処理安全確保支援士・CISSPの優先順位を解説
- セキュリティエンジニア転職で評価される実務経験とは?設計・運用・インシデント対応の違い
- セキュリティエンジニアの面接対策|よく聞かれる質問10選と評価される回答例を解説
- セキュリティエンジニアに未経験からなるには?学習ロードマップ5ステップと最初の転職先
- セキュリティエンジニアへのキャリアチェンジ|インフラ・開発・情シス経験を活かす実践方法