セキュリティエンジニアのスキルシートの書き方|SOC・診断・CSIRT別の記載例5選
 skilllog
この記事の結論
セキュリティエンジニアのスキルシートは、担当領域・扱った規模・成果の3点を具体的に書くと専門性が伝わり、守秘義務に配慮した抽象化の工夫で評価を落とさず書けます。
- 担当領域・規模・成果の3点をセットで書くのが基本の型
- SOC・診断・CSIRTなど領域ごとに強調点を変える
- 社名や固有情報は伏せても規模と工夫は具体的に書ける
📖 読了時間:約11分
セキュリティエンジニアのスキルシートを書こうとしても、守秘義務が気になって「セキュリティ監視を担当」のような一行で終わってしまう。そんな悩みをよく耳にします。
結論から言うと、セキュリティエンジニアのスキルシートでは「担当領域」「扱った規模」「成果と工夫」の3点をセットで書くことで、社名や固有の情報を伏せたままでも専門性は十分に伝わります。
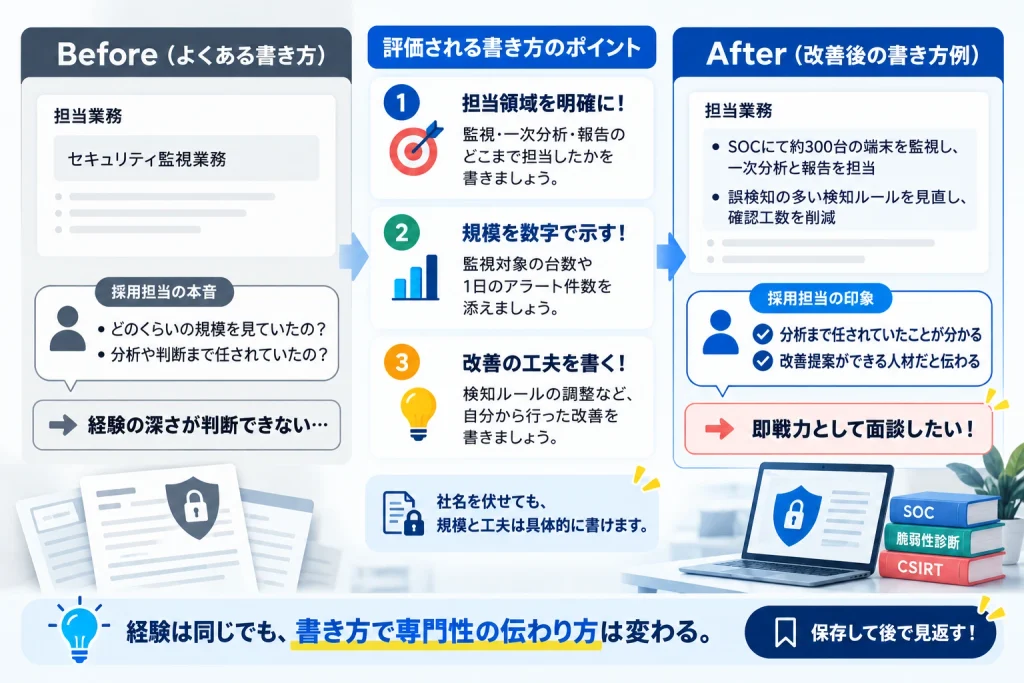
例えば「セキュリティ監視業務」ではなく、「SOCにて約300台の端末を監視し、一次分析から顧客報告までを担当」と書くだけで、任されていた範囲と規模が一目で分かるようになります。
評価される項目の構成から領域別の記載例、NG例の直し方まで、以下で具体的に解説します。
こんな悩みはありませんか
- 守秘義務が気になって何を書いていいか分からない
- 監視や運用の経験が地味に見えてしまう
- どこまで具体的に書けば評価されるのか分からない
- インフラ兼務のセキュリティ経験をどう見せるか迷う
この記事で分かること
- 採用担当がセキュリティ経験で見ているポイント
- 評価されるスキルシートの基本構成
- SOC・診断・CSIRTなど領域別の記載例5選
- よくあるNG例と改善方法
- 守秘義務に配慮しながら具体性を出すコツ
この記事を読めば、自分のセキュリティ経験を書類でどう見せればよいかが具体的に分かります。まずは無料でスキルログに登録し、経験を項目ごとに整理してみましょう。
採用担当者は「どの領域を」「どのくらいの規模で」「どこまで任されていたか」を見ています。ツール名の羅列だけでは、経験の深さが判断できません。
担当領域と役割
監視・分析・対応・設計のうち、どこを担当していたかを明確にします。同じSOCでも、アラートを一次振り分けする立場と、分析結果をもとに対応方針を判断する立場では評価が大きく変わります。
扱った規模と環境
監視対象の台数、1日あたりのアラート件数、診断したシステムの数など、規模感を数字で示します。オンプレミスかクラウドか、どんな製品を使っていたかも添えると環境が伝わります。
成果と改善の工夫
誤検知の削減、対応手順の整備、診断項目の標準化など、自分から改善したことを書きます。数字で示せない場合は、改善の前後で何が変わったかを言葉で説明すれば十分です。たとえば「手順書がなく担当者ごとに判断がばらついていたため、判断基準を文書化した」といった書き方でも、改善の姿勢は伝わります。
評価されるスキルシートの基本構成
プロジェクトごとに、次の6項目をそろえて書くと抜け漏れがなくなります。
プロジェクト単位でそろえる6項目
| 項目 | 書く内容 | 記載例 |
|---|---|---|
| 概要 | 業種と対象システム | 金融系企業の社内ネットワーク監視 |
| 期間・体制 | 期間とチーム人数 | 2年6ヶ月/8名体制(シフト制) |
| 役割 | 担当範囲と立場 | 一次分析・顧客報告、新人の教育担当 |
| 規模 | 対象台数や件数 | 端末約300台、1日約200件のアラート |
| 使用技術 | 製品・ツール名 | SIEM、EDR、Linux、Python |
| 成果・工夫 | 改善した内容 | 検知ルールの見直しで確認工数を削減 |
スキルシート全体の項目の考え方は、【見本あり】エンジニアのスキルシートの書き方完全ガイド|項目・記載例・NG例【2026年版】で詳しく解説しています。
領域別の記載例5選
セキュリティエンジニアのスキルシートは、領域によって採用担当が知りたいポイントが異なります。自分の経験に近いものを参考に書き換えてみてください。
記載例1:SOCでの監視・分析
「SOCにて約300台の端末とサーバーを監視。SIEMとEDRのアラートを1日約200件分析し、危険度判定と顧客への一次報告を担当。誤検知の多いルールを整理し、確認工数の削減に貢献。」
この例では、監視対象の規模、分析件数、報告までの担当範囲、改善の工夫がそろっています。一次振り分けだけでなく判断まで任されていたことが読み取れるため、分析担当としての経験値が伝わります。
記載例2:Webアプリケーションの脆弱性診断
「診断ツールと手動検査を組み合わせ、年間約40件のWebアプリケーション診断を実施。報告書の作成と、開発チーム向けの修正方針説明までを担当。診断手順書を整備し、チーム内の品質差を縮小。」
診断の経験では、件数に加えて「開発者に修正方法を伝えた」ことが評価されやすいポイントです。報告書を書いて終わりではなく、改修まで伴走した経験があれば必ず書き添えましょう。
記載例3:CSIRTでのインシデント対応
「社内CSIRTのメンバーとして、マルウェア感染や不審メールなどのインシデント対応を担当。影響範囲の調査、封じ込め、経営層への報告書作成を行い、再発防止として全社向けの訓練を企画。」
CSIRTの経験は、技術的な調査に加えて「誰に何を報告したか」「再発防止に何をしたか」まで書くと、調整役としての力が伝わります。対応件数を年単位で示せる場合は、数字も添えておきましょう。
記載例4:セキュリティ設計・構築
「クラウド移行プロジェクトで、アクセス権限の設計とWAFの導入を担当。最小権限の考え方で権限を再設計し、不要な管理者権限を整理。」なお、設計工程でのセキュリティ要件の書き方はセキュリティ設計 スキルシートの書き方|評価される5つのポイントを解説で掘り下げています。
記載例5:インフラ運用と兼務したセキュリティ業務
「インフラ運用チームで、サーバー約50台のパッチ管理とアカウント棚卸しを担当。脆弱性情報を毎朝確認し、影響のあるサーバーの対応計画を作成。」専任でなくても、セキュリティに関わった業務は切り出して書くことで評価の対象になります。インフラ出身の方は、この書き方で専任職への応募書類を作ると、これまでの経験が無駄にならないことを示せます。
記載例を自分の経験に置き換えるときは、まず担当した業務を時系列で書き出すと整理しやすくなります。スキルログなら項目に沿って入力するだけで、そのままスキルシートの形にまとまります。
よくあるNG例と改善方法
NG例の多くは「具体性の不足」が原因です。少し言葉を足すだけで、印象は大きく変わります。
NG例1:ツール名だけを並べる
「SIEM、EDR、WAF」と並べるだけでは、使ったことがあるのか、設定や分析までできるのかが分かりません。「EDRのアラート分析と隔離操作を担当」のように、何をしたかとセットで書きましょう。
NG例2:守秘義務を理由に何も書かない
社名や具体的な脆弱性の内容は伏せる必要がありますが、業種、規模、役割は多くの場合書けます。「金融系企業」「端末約300台」のように抽象化すれば、情報を漏らさずに経験の大きさを伝えられます。
NG例3:資格や学習だけを並べて実務が薄い
資格は大切なアピール材料ですが、実務経験がある場合はそちらを主役にします。資格欄と職務経歴を分け、実務の中で知識をどう使ったかを書くと説得力が増します。
守秘義務に配慮しながら具体性を出すコツ
「固有名詞は伏せ、数字と役割は残す」が基本ルールです。迷ったら前職の就業規則や契約内容を確認しましょう。
伏せるべき情報と書いてよい情報
- 伏せる:顧客名、システム名、具体的な脆弱性やインシデントの内容
- 書いてよい:業種、規模感、担当範囲、使用した製品の種類、改善の方向性
言い換えの具体例
「A銀行の不正アクセス事案に対応」は「金融機関で不正アクセスの調査と封じ込めを担当」に、「B社の基幹システムで重大な脆弱性を発見」は「基幹系システムの診断で、優先度の高い脆弱性を複数発見し修正を支援」と言い換えられます。
提出前に確認したいチェックリスト
- 各プロジェクトに担当領域と役割が書かれているか
- 規模を示す数字が少なくとも1つ入っているか
- ツール名が「何をしたか」とセットになっているか
- 顧客名やシステム名などの固有情報が残っていないか
- 直近の経験ほど詳しく書けているか
すべてにチェックが付けば、書類選考で経験の深さが伝わる状態になっています。1つでも欠けている項目があれば、その部分から書き足していきましょう。
まとめ
セキュリティエンジニアのスキルシートは、担当領域・扱った規模・成果と工夫の3点をセットで書くことが基本です。固有名詞を伏せても、業種や規模、役割を具体的に書けば専門性は十分に伝わります。
資格や年収など転職全体の準備を確認したい方は、セキュリティエンジニアの転職完全ガイド|必要なスキル・資格・年収を徹底解説【2026年版】もあわせてご覧ください。
よくある質問(FAQ)
セキュリティエンジニアのスキルシートに資格はどう書けばいいですか?
資格欄に取得年月とあわせて記載し、職務経歴の中では実務でその知識をどう使ったかを書きます。学習中の資格は「取得に向けて学習中」と書いても構いません。
監視業務しか経験がなくても評価されますか?
評価されます。監視対象の規模、1日のアラート件数、報告まで担当したかを具体的に書けば、分析の基礎があることが伝わります。改善の工夫があればあわせて書きましょう。
守秘義務がある経験はどこまで書いてよいですか?
顧客名やシステム名、具体的な脆弱性の内容は伏せ、業種・規模・役割にとどめるのが一般的です。判断に迷う場合は、前職の契約や就業規則を確認してください。
インフラ兼務の経験はセキュリティ経験として書けますか?
書けます。パッチ管理、権限管理、ログ確認など、セキュリティに関わった業務を切り出して記載すると、専門職への移行を目指す根拠になります。
職務経歴書とスキルシートで書き方は変えるべきですか?
スキルシートは技術と担当範囲を中心に、職務経歴書は成果や姿勢も含めた文章中心にまとめると、それぞれの役割に合った書類になります。
ここまでの内容を踏まえて、まずは自分のセキュリティ経験を項目ごとに整理するところから始めてみましょう。