セキュリティエンジニアの仕事内容とは?診断・SOC・CSIRTの違いと1日の流れを解説
 skilllog
この記事の結論
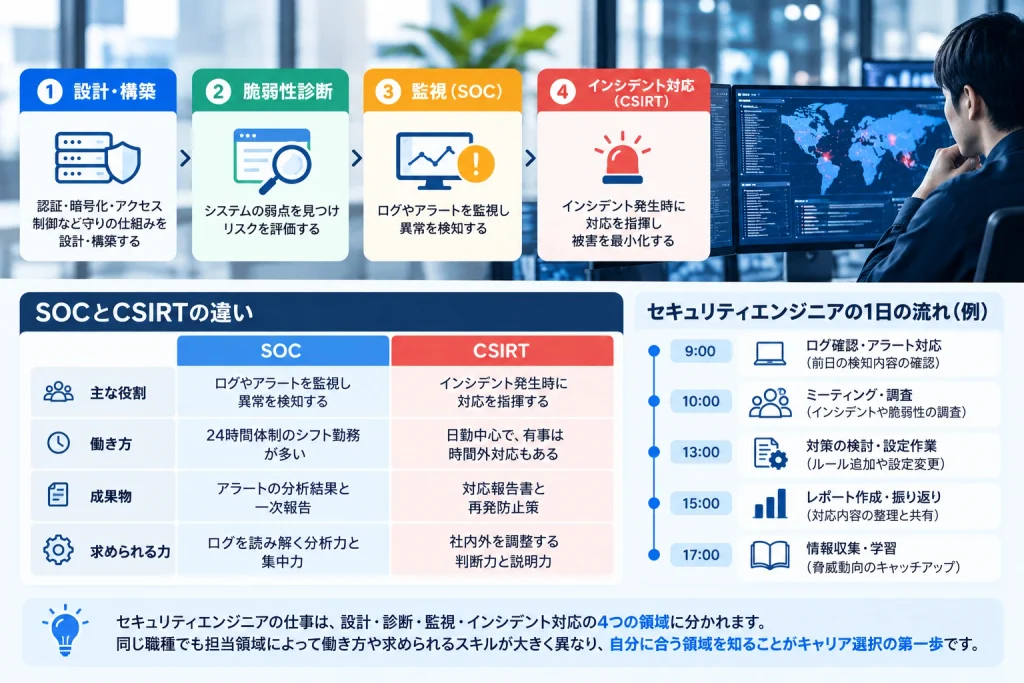
セキュリティエンジニアの仕事は設計・診断・監視・インシデント対応の4領域に分かれ、同じ職種名でも担当領域で働き方や求められるスキルが大きく変わります。
- 業務は設計・診断・監視・対応の4つの領域に分かれている
- SOCは監視と一次分析、CSIRTは対応の指揮が中心
- インフラ運用と重なる業務が多く、周辺職種から移行しやすい
📖 読了時間:約10分
セキュリティエンジニアの仕事内容に興味はあるものの、毎日どんな作業をしているのか想像しにくい。そう感じているエンジニアは多いのではないでしょうか。
結論から言うと、セキュリティエンジニアの仕事内容は「設計・構築」「脆弱性診断」「監視(SOC)」「インシデント対応(CSIRT)」の4領域に分かれます。同じ職種名でも、どの領域を担当するかで働き方も必要なスキルも大きく変わります。
例えば、SOCのアナリストはシフト制でアラートを分析し続ける一方、CSIRTの担当者は日勤を中心に、事故が起きたときの対応方針を決める役割を担います。
領域ごとの違いと1日の流れ、インフラエンジニアとの境界線まで、以下で順番に解説します。
こんな悩みはありませんか
- セキュリティの仕事が具体的にイメージできない
- SOCとCSIRTの違いがよく分からない
- 自分の経験がどの領域に近いのか判断できない
- 夜勤や緊急対応がどれくらいあるのか不安
この記事で分かること
- 4つの業務領域とそれぞれの役割
- 脆弱性診断・SOC・CSIRTの違い
- 職種別の1日の流れ
- インフラエンジニアと重なる業務・異なる業務
- 向いている人と大変な点
この記事を読めば、自分がどの領域を目指すべきかの判断材料がそろいます。まずは無料でスキルログに登録し、これまでの経験がどの領域に近いか整理してみましょう。
業務は大きく「守りを設計する」「弱点を見つける」「異常を見張る」「事故に対応する」の4つに分けられます。企業規模が小さいほど1人で複数の領域を兼ねる傾向があります。
企画・設計:守りの仕組みを決める
新しいシステムを作る段階で、認証方式や通信の暗号化、アクセス権限の分け方などを決める仕事です。ファイアウォールやWAFの配置、ゼロトラストの考え方に基づくネットワーク構成の検討もここに含まれます。
構築・運用:対策を実装して回し続ける
設計した対策を実際に設定し、パッチ適用やアカウント棚卸しなどを定常業務として回します。地味に見えますが、多くの事故は「設定の漏れ」や「更新の遅れ」から起きるため、組織の安全を支える土台になる業務です。
| 領域 | 主な業務 | 関わる知識・ツールの例 |
|---|---|---|
| 企画・設計 | セキュリティ要件の定義、構成レビュー | ゼロトラスト、IAM、暗号化方式 |
| 構築・運用 | FW・WAF・EDRの設定、パッチ管理 | Linux、Windows、クラウド設定 |
| 脆弱性診断 | Webアプリ・プラットフォームの診断 | OWASP Top 10、診断ツール |
| 監視・対応 | ログ監視、インシデント対応 | SIEM、EDR、フォレンジック |
表の通り、セキュリティエンジニアの仕事内容のうち上2つはインフラ寄り、下2つはセキュリティ専門職寄りの領域です。求人票の「セキュリティエンジニア」がどれを指しているかは、募集要項の業務内容欄で必ず確認しましょう。
診断・SOC・CSIRTの違い
3つとも専門職ですが、診断は「攻撃者の目線」、SOCは「見張り役」、CSIRTは「司令塔」という役割の違いがあります。
脆弱性診断:攻撃者の視点で弱点を探す
リリース前のWebアプリケーションやサーバーに対して、攻撃者と同じ手法で疑似的に検査し、見つかった脆弱性を報告書にまとめます。SQLインジェクションやXSSといった代表的な脆弱性の知識に加え、開発者に修正方法を伝える文章力も求められます。
SOC:24時間体制で異常を検知する
SOC(Security Operation Center)では、SIEMやEDRに集まるログとアラートを監視し、本当に危険なものかを見極めます。アラートの多くは誤検知のため、ノイズの中から本物の兆候を拾う分析力が重要です。
CSIRT:インシデント対応を指揮する
CSIRTは、事故が起きた際に被害範囲の特定、封じ込め、関係部署や経営層への報告、再発防止策の策定までを主導するチームです。技術力と同じくらい、社内外を調整する力が問われます。
| 項目 | 脆弱性診断 | SOC | CSIRT |
|---|---|---|---|
| 目的 | 事前に弱点を見つける | 異常を早く検知する | 被害を抑え再発を防ぐ |
| 主な成果物 | 診断報告書 | 分析結果・一次報告 | 対応報告書・改善策 |
| 働き方 | プロジェクト単位の日勤 | シフト制が多い | 日勤中心・有事は時間外 |
| 入り口になりやすい経験 | Web開発・テスト | インフラ運用・監視 | 情シス・運用リーダー |
公開された脆弱性への対応は、CSIRTや運用の担当が中心になって進めます。2026年10月に公表されたPHPの脆弱性を例に、影響調査から更新、確認までの流れをPHPの脆弱性「php2shell」の対応手順でまとめています。
職種別に見る1日の流れ
同じセキュリティ職でも、1日の過ごし方はまったく違います。代表的な2つの働き方を例に見てみましょう。
SOCアナリスト(日勤シフト)の1日
- 9:00 夜勤チームから引き継ぎ、未解決アラートを確認
- 10:00 新規アラートの分析と、危険度の判定
- 13:00 顧客・社内向けに検知内容を一次報告
- 15:00 誤検知を減らすための検知ルールの調整
- 17:30 対応状況をまとめて夜勤チームへ引き継ぎ
社内セキュリティ担当(CSIRT兼務)の1日
- 9:30 脆弱性情報や注意喚起をチェックし、自社への影響を確認
- 11:00 新規システムのセキュリティ要件レビュー
- 14:00 全社向け標的型メール訓練の結果を集計
- 16:00 委託先のセキュリティチェックシートを確認
- 17:00 経営層向けの月次報告資料を作成
実際の相談では「セキュリティ職は夜勤が当たり前」と思い込んでいる方もいますが、シフト勤務が中心なのはSOCのような監視業務です。自分の働き方の希望とあわせて領域を選ぶと、入社後のギャップを防げます。
どちらの働き方が自分に合うかは、これまでの経験を並べてみると見えてきます。スキルログで経歴を整理しておくと、応募先を選ぶときの判断もしやすくなります。
インフラエンジニアとの業務の違い
インフラエンジニアは「止めないこと」、セキュリティエンジニアは「破られないこと」に責任を持つ、という違いがあります。ただし実務では重なる部分が多くあります。
重なる業務
サーバーやネットワークの構築、アクセス権限の管理、ログの確認などは両者に共通する業務です。インフラ運用の経験がそのまま活きるため、周辺職種からのキャリアチェンジが多い理由にもなっています。
セキュリティ専任ならではの業務
脅威情報の収集と分析、インシデント発生時のフォレンジック、社員向けのセキュリティ教育などは専任ならではの仕事です。インフラと安定稼働の役割分担については、SREとは?インフラエンジニアとの違いとキャリアパスを解説も参考になります。
仕事内容から見た向いている人と大変な点
地道な確認作業を続けられる人ほど活躍しやすい一方、有事の緊張感や学び続ける負荷もある仕事です。
向いている人
- ログや設定を細かく読み込む作業が苦にならない
- 「なぜこの動きをしたのか」を突き止めるのが好き
- 新しい攻撃手法や脆弱性情報を追い続けられる
- 技術的な内容を、専門外の人にも分かる言葉で説明できる
大変だと言われる点
インシデントが起きれば休日や夜間でも対応が必要になることがあり、守れて当たり前と見られやすい仕事でもあります。その分、専門性が評価されやすく、経験を積むほど市場価値が上がりやすい職種です。
まとめ
セキュリティエンジニアの仕事内容は、設計・構築、脆弱性診断、SOCでの監視、CSIRTでのインシデント対応の4領域に分かれます。求人ごとに担当範囲が異なるため、業務内容欄を読み込み、自分の経験と希望する働き方に合う領域を選ぶことが大切です。
転職に必要なスキルや資格、年収まで全体像を押さえたい方は、セキュリティエンジニアの転職完全ガイド|必要なスキル・資格・年収を徹底解説【2026年版】もあわせて確認してください。
よくある質問(FAQ)
セキュリティエンジニアの仕事内容で、未経験者が最初に担当しやすいのはどれですか?
SOCでの監視業務や、インフラ運用の中でのセキュリティ設定が入り口になりやすい領域です。手順が整備されていることが多く、実務の中でログの読み方を身につけられます。
SOCとCSIRTはどちらが年収が高いですか?
一概には言えませんが、CSIRTは対応方針の判断や社内調整まで担うため、経験者向けの求人が中心になる傾向があります。SOCで分析経験を積んでからCSIRTへ進むキャリアもよく見られます。
脆弱性診断の仕事にプログラミングスキルは必要ですか?
Webアプリケーション診断では、HTTPの仕組みや代表的な言語の読み書きができると有利です。開発経験がある方は、その経験を強みとして活かせます。
セキュリティの仕事は夜勤が必須ですか?
必須ではありません。24時間監視を行うSOCではシフト勤務が多いものの、診断や社内セキュリティ担当は日勤が中心です。応募前に勤務形態を確認しましょう。
インフラエンジニアからセキュリティ職へ移るのは現実的ですか?
現実的です。サーバーやネットワークの運用経験は多くの領域で土台になります。担当してきた設定やログ確認の経験を、セキュリティの観点で整理し直すことから始めましょう。
ここまでの内容を踏まえて、まずは自分の経験がどの領域に近いのかを整理するところから始めてみましょう。