セキュリティエンジニア転職で評価される実務経験とは?設計・運用・インシデント対応の違い
 skilllog
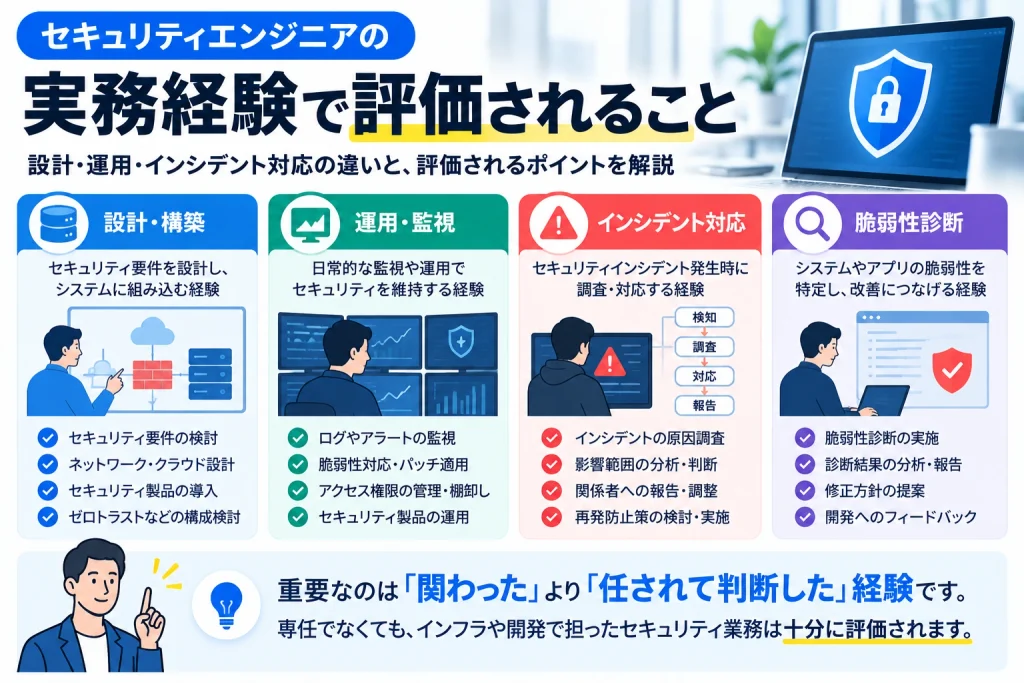
この記事の結論
セキュリティエンジニアの実務経験は「関わった」より「任されて判断した」経験が評価され、専任でなくてもインフラや開発で担ったセキュリティ業務は十分にアピール材料になります。
- 「関わった」より「任されて判断した」経験が評価される
- インフラや開発で担ったセキュリティ業務も実務経験になる
- 今の職場で手を挙げて小さな経験を積み重ねるのが近道
📖 読了時間:約10分
セキュリティエンジニアの求人を見ると「実務経験3年以上」といった条件が並び、自分の経験が当てはまるのか判断できない。そんな声をよく聞きます。
結論から言うと、セキュリティエンジニアの実務経験として評価されるのは、単に「関わった」経験ではなく「任されて判断した」経験です。専任ポジションでなくても、インフラや開発の中で担ったセキュリティ業務は十分にアピール材料になります。
例えば「パッチ適用を担当」より「脆弱性情報を確認し、影響のあるサーバーの対応優先度を決めて適用計画を作成」の方が、判断の経験があることが伝わり評価が上がります。
領域別の評価ポイント、専任でなくても評価される経験、今の職場で経験を積む方法まで以下で解説します。
こんな悩みはありませんか
- 求人の「実務経験」に自分の経験が当てはまるか分からない
- 専任ではなくインフラ兼務なので経験が浅く見える
- どの領域の経験が評価されやすいのか知りたい
- 今の職場でセキュリティの経験を増やす方法が分からない
この記事で分かること
- 採用担当が実務経験で見ているポイント
- 設計・運用・インシデント対応など領域別の評価ポイント
- 専任でなくても評価される経験
- 今の職場で経験を積む具体的な方法
- 面接で経験を伝えるコツ
この記事を読めば、自分の経験のどこが評価されるのかが分かり、転職準備の方向性が定まります。まずは無料でスキルログに登録し、これまでの業務を棚卸ししてみましょう。
採用担当が見ているのは「任されていた範囲」と「その経験を次の職場でも再現できるか」の2点です。
「関わった」より「任された」経験
チームの一員として作業を手伝った経験と、自分が担当者として判断した経験では、評価が大きく異なります。小さな範囲でも、自分で判断して結果に責任を持った経験を優先して伝えましょう。
再現性のある経験か
特定の製品の操作だけでなく、なぜその対応をしたのかという考え方まで説明できると、環境が変わっても活躍できる人材だと評価されます。手順を覚えているだけでなく、背景にある脅威や対策の意図を理解しているかが問われます。
領域別に評価される実務経験
セキュリティエンジニアの実務経験は、領域ごとに評価される経験と、一歩踏み込むことで評価が上がる経験があります。自分の経験がどの段階にあるか確認してみましょう。
領域別の評価ポイント一覧
| 領域 | 評価される経験 | さらに評価が上がる経験 |
|---|---|---|
| 設計・構築 | FW・WAF・EDRの導入や設定 | 要件定義から関わり構成を決めた |
| 運用・監視 | ログ監視、パッチ管理 | 検知ルールや運用手順を改善した |
| インシデント対応 | 調査や一次対応の実施 | 封じ込め判断や報告を主導した |
| 脆弱性診断 | 診断ツールを使った検査 | 手動診断や開発者への修正支援 |
設計・構築の経験
製品を導入した経験に加えて、なぜその構成にしたのかを説明できることが重要です。ゼロトラストや最小権限といった考え方を、実際の設計にどう反映したかを語れると評価が上がります。設計書やレビュー記録に自分の名前が残っている範囲を目安に、担当した部分を切り分けて説明しましょう。
運用・監視の経験
毎日の監視やパッチ管理は地味に見えますが、組織の安全を支える土台です。誤検知を減らす工夫や、手順書の整備など、運用を改善した経験があれば必ずアピールしましょう。
インシデント対応の経験
実際の事故対応に関わった経験は、規模にかかわらず高く評価されます。自分が担当した範囲、関係者への報告、再発防止までの流れを時系列で説明できるように整理しておきましょう。大規模な事故でなくても、不審メールの調査や誤送信への対応など、身近な事案での経験も立派な材料になります。
専任でなくても評価されるセキュリティ業務
セキュリティ専任のポジションでなくても、日々の業務の中にセキュリティエンジニアの実務経験として語れる業務は多くあります。
インフラ運用での経験
サーバーのパッチ適用、アカウントの棚卸し、ファイアウォールのルール変更、ログの定期確認などは、セキュリティの実務に直結する経験です。
開発での経験
入力値の検証や認証処理の実装、依存ライブラリの脆弱性対応、コードレビューでの指摘などは、脆弱性診断やセキュアな開発を担う職種で評価されます。特に、脆弱性の指摘を受けて修正した経験は「攻撃される側の実装を知っている」証拠になり、診断の報告書を開発者に伝わる言葉で書ける人材として重宝されます。
情シス・社内SEでの経験
社内のアカウント管理、端末のセキュリティ設定、標的型メール訓練の運営などは、CSIRTや社内セキュリティ担当への足がかりになります。情シスの業務範囲は情シスとは?仕事内容、年収、未経験からのキャリアパスを徹底解説でも整理しています。
こうした業務は自分では当たり前に感じていても、書き出してみると立派な経験になっていることが少なくありません。スキルログで業務を項目ごとに整理すると、アピールできる経験が見つけやすくなります。
今の職場でセキュリティの実務経験を積む方法
転職前にできることは多くあります。今の職場で小さく手を挙げることが、次のキャリアへの一番の近道です。
手を挙げやすい業務の例
- 脆弱性情報を毎朝確認し、自社への影響をチームに共有する
- アカウントや権限の棚卸しを引き受ける
- 障害対応やインシデントの振り返り資料を作成する
- 社内向けのセキュリティ注意喚起を書いてみる
実際の相談でも、運用チームで脆弱性情報の共有役を半年ほど続けた結果、社内のセキュリティ担当から声がかかり、兼務として監視業務に関わるようになったというケースがあります。最初は小さな役割でも、続けることで任される範囲は自然に広がっていきます。
小さな改善を記録しておく
引き受けた業務で工夫したことは、その都度メモに残しておきましょう。時間が経つと細かい内容を忘れてしまうため、書類や面接で具体的に語れるよう、日付と内容を記録しておくことが大切です。経験を棚卸しする方法はエンジニアのスキルの可視化で案件・転職を有利にする方法|棚卸し結果を活かす4ステップも参考になります。
面接で実務経験を伝えるコツ
面接では「状況・自分の役割・判断・結果」の順で話すと、経験の深さが伝わりやすくなります。
判断の理由まで話す
「何をしたか」だけでなく「なぜそう判断したか」を添えると、考え方の再現性が伝わります。たとえば、脆弱性対応の優先度をどう決めたのか、その基準まで説明できると評価が高まります。
守秘義務に配慮して話す
顧客名や具体的な脆弱性の内容は伏せ、業種や規模、自分の役割を中心に話します。守秘義務を守る姿勢自体も、セキュリティ職として信頼される要素になります。話してよい範囲に迷う内容は、事前に言い換えを準備しておくと、面接の場で言葉に詰まらずに済みます。
まとめ
セキュリティエンジニアの実務経験は、「関わった」より「任されて判断した」経験が評価されます。専任でなくても、インフラや開発、情シスで担ったセキュリティ業務は十分なアピール材料になるため、今の職場で手を挙げて経験を積み重ねていきましょう。
資格や年収も含めた転職の全体像は、セキュリティエンジニアの転職完全ガイド|必要なスキル・資格・年収を徹底解説【2026年版】で確認できます。
よくある質問(FAQ)
セキュリティエンジニアの実務経験が1年未満でも転職できますか?
可能です。経験年数が短くても、担当範囲や判断した内容を具体的に伝えられれば評価されます。インフラや開発での関連経験とあわせてアピールしましょう。
求人の「実務経験3年以上」はどう解釈すればいいですか?
セキュリティ専任での3年に限らず、関連業務を含めて判断されることもあります。条件に少し届かない場合でも、関連経験を具体的に示して応募する価値はあります。
個人でのCTF参加や検証環境での学習は実務経験になりますか?
実務経験そのものとは区別されますが、学習意欲と技術力を示す材料として評価されます。取り組んだ内容と学んだことを具体的に書き添えましょう。
運用監視の経験しかない場合、どうアピールすればいいですか?
監視対象の規模、分析の件数、報告まで担当したか、改善した工夫の4点を整理しましょう。監視経験はSOCで即戦力として評価されやすい経験です。
インシデント対応の経験がない場合はどうすればいいですか?
障害対応の経験は、調査・報告・再発防止という流れがインシデント対応と共通しています。障害対応で担った役割を整理し、応用できる経験として伝えましょう。
ここまでの内容を踏まえて、まずは自分の業務の中からセキュリティに関わった経験を書き出すところから始めてみましょう。