PHPの脆弱性(2026年11月)17件の中身と、8.4.28などへの更新の手順
 skilllog
この記事の結論
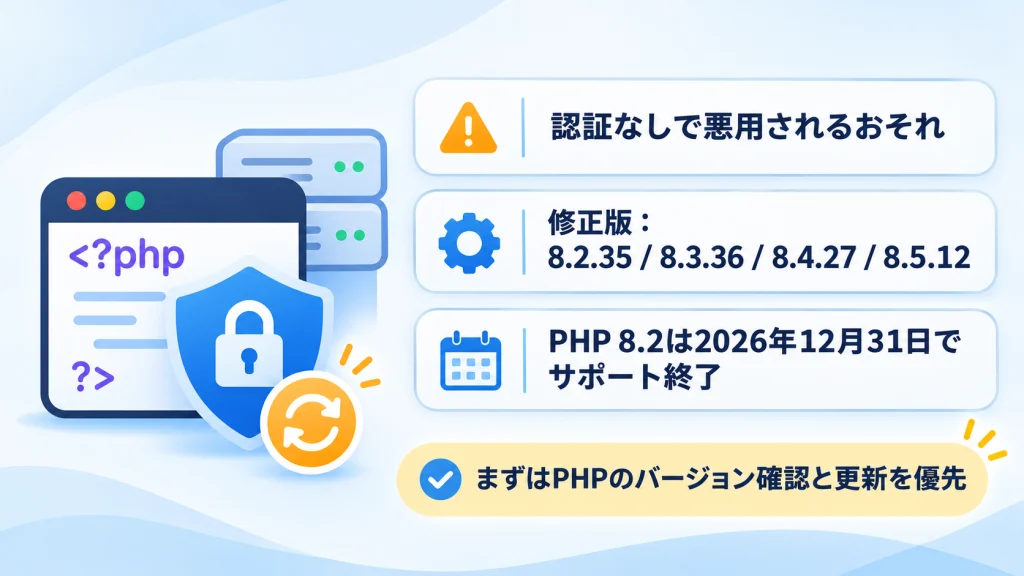
サポート中のすべてのPHPで17件の脆弱性が修正されました。Criticalの7件は既定以外の設定や珍しい構成が条件ですが、PHP-FPMやセッションに関わるため、早めの更新が必要です。
- 修正版は8.5.13・8.4.28・8.3.37・8.2.36。同じ日に8.6.0も公開
- Critical 7件、High 4件、Medium 6件。7件は特定の構成が条件
- OSのパッケージは版の番号が違うため、配布元の情報で確かめる
📖 読了時間:約12分
PHPの脆弱性17件を修正した版が、2026年11月19日(日本時間の同日23時ごろ)に公開されました。修正版は8.5.13・8.4.28・8.3.37・8.2.36で、サポート中のすべての版が対象です。PHPの公式のセキュリティ情報では、17件のうち7件が最高の深刻度「Critical」(CVSS 4.0で9.2)とされています。
PHPの開発チームは前日の告知で、Criticalの問題は「既定以外の設定や、一般的でない構成」が条件だと説明しています。ただし、PHP-FPMやセッションなど広く使われる仕組みに関わるため、条件に当てはまるかを確かめたうえで、早めに更新することが大切です。同じ日には、新しい版のPHP 8.6.0も公開されました。
以下では、修正の概要、Critical 7件の中身と条件、版の確かめ方と更新の手順、すぐに更新できないときに確かめる設定、10月のphp2shellとの違いを解説します。内容は2026年11月20日時点の公開情報にもとづいています。
こんな悩みはありませんか
- 自分が担当するPHPのサイトが対象か知りたい
- Criticalの条件に当てはまるか確かめたい
- 更新の手順と、更新後に必要なことを知りたい
- 10月のphp2shellとの違いが分からない
この記事で分かること
- 修正版の番号と、17件の内訳
- Critical 7件の中身と当てはまる条件
- 版の確かめ方と更新の手順
- すぐに更新できないときに確かめる設定
- 10月のphp2shellとの違い
この記事を読めば、担当しているPHPが対象かを判断し、更新まで迷わず進められます。あわせて無料でスキルログに登録し、脆弱性への対応も経歴として残しておきましょう。
サポート中の4つの版すべてで、修正版が出ています。
| 版 | 修正版(以降なら対応済み) |
|---|---|
| PHP 8.5 | 8.5.13 |
| PHP 8.4 | 8.4.28 |
| PHP 8.3 | 8.3.37 |
| PHP 8.2 | 8.2.36(サポートは2026年12月31日まで) |
| 深刻度 | 件数 | 主な内容 |
|---|---|---|
| Critical(9.2) | 7件 | PHP-FPM、セッション、エラー処理などで外から任意のコードを動かされるおそれ |
| High(7.7〜8.8) | 4件 | PHP-FPMでの権限昇格、通信が暗号化されない問題、サービス停止など |
| Medium(5.3〜6.9) | 6件 | SOAP、DOM、php-cgiなどでの異常終了や情報の漏えい |
件数と深刻度は、PHPの公式のセキュリティ情報(GitHubのSecurity Advisories)にもとづいています。報道では「Critical 3件」などと数えているものもありますが、公式の一覧では11月19日付けのCriticalは7件です。
版の数字は「以降なら対応済み」
PHP 8.4なら8.4.28以降、PHP 8.3なら8.3.37以降が、今回の修正を含む版です。8.1以前はすでにサポートが終わっており、修正版は出ません。
Critical 7件の中身と当てはまる条件
どれも特定の設定や構成が重なったときに、外からコードを動かされるおそれがあります。
| CVE番号 | 内容 | 主な条件 |
|---|---|---|
| CVE-2026-129289 | PHP-FPMのリクエストスマグリング | PHP-FPMで接続を使い回す設定で、受け取った本文を読み切らない処理がある |
| CVE-2026-115560 | セッションの形式の食い違い | アップロード進捗の機能が有効で、違う形式で同じセッションを読む |
| CVE-2026-126714 | セッションファイルの書きかけ | ファイルにセッションを保存し、書き込みが途中で止まる |
| CVE-2026-129481 | セッション終了時のメモリの誤用 | 8.3以降。セッションの後片付けの途中で致命的なエラーが起きる |
| CVE-2026-129496 | タイムゾーンのキャッシュの誤用 | 起動時の警告がファイルのエラーログに書かれる構成 |
| CVE-2026-129474 | エラーの記録時のメモリの誤用 | 8.5のみ。エラーに関数の引数を含める設定 |
| CVE-2026-129182 | 致命的エラーの記録の誤用 | 8.5のみ。ディレクトリごとの特殊な設定 |
公式の説明では、CVE-2026-129474は、本番向けの設定ファイル(php.ini-production)にある zend.exception_ignore_args=1 で、この攻撃の経路を防げるとしています。CVE番号の読み方はCVEとはで解説しています。
Highの4件
- CVE-2026-129291(8.8):PHP-FPMで、サーバーに入れる人が権限を上げられるおそれ
- CVE-2026-127960(8.7):特殊な形のHTTPの応答で、処理が止まるおそれ
- CVE-2026-128064(8.2):大文字と小文字が混ざったHTTPSなどのURLで、暗号化されずに通信するおそれ
- CVE-2026-128090(7.7):署名付きのPharファイルの検証をすり抜けられるおそれ
PHPの脆弱性の確かめ方と更新の手順
動いている版を確かめ、修正版に上げて、PHPを動かす仕組みを再起動します。
php -v を実行し、コマンドの版を確かめるphp-fpm -v で確かめるコマンドで使うPHPと、Webで動くPHPが別の版のことはよくあります。Webで動くPHPの版は、管理画面や、限られた人だけが見られる場所に置いた phpinfo() で確かめ、確かめ終わったら消しておきましょう。
OSのパッケージは版の番号が違うことがある
UbuntuやRed Hat系のOSが配るPHPは、版の番号を変えずに修正だけを取り込むことがあります。その場合、8.4.28などの番号にならなくても修正済みのことがあるため、OSの配布元が出すセキュリティ情報で、今回のCVE番号が修正済みかを確かめてください。レンタルサーバーでは、事業者が更新するか、管理画面で版を選び直す形になります。
担当するサーバーのPHPを確かめ、更新と再起動まで終えた経験は、Webの運用を任された実績として伝えられます。対象の台数や手順を、記録に残しておきましょう。
すぐに更新できないときに確かめる設定
条件に当てはまるかを確かめ、更新の日程を決めます。
| 確かめること | 見る場所 | 関係するCVE |
|---|---|---|
| PHP-FPMを使っているか | Webサーバーの設定、動いているプロセス | CVE-2026-129289ほか |
| アップロード進捗の機能 | session.upload_progress.enabled |
CVE-2026-115560 |
| セッションの保存先と形式 | session.save_handler、session.serialize_handler |
CVE-2026-115560、126714 |
| エラーに引数を含めないか | zend.exception_ignore_args |
CVE-2026-129474 |
設定の値は php -i や phpinfo() で確かめられます。ただし、条件に当てはまらなくても、HighやMediumの問題は残ります。設定の確認は、更新までの危険を見積もるためのもので、更新の代わりにはなりません。
PHP 8.2は12月31日にサポートが終わる
PHPの公式のサポート期限の一覧では、PHP 8.2のセキュリティの修正は2026年12月31日までです。8.2.36に上げたあとも、年明けからは修正が出なくなるため、8.3以降への移行の計画を立てておきましょう。
10月のphp2shellとの違い
10月は2件の修正、今回は4週間ごとの定期の修正で、別の問題です。
10月21日には、php2shellと呼ばれた2件の重大な脆弱性(CVE-2026-109618・109619)が修正されました。今回の17件は、PHPが4週間ごとに出している定期の修正で、10月の2件とは別の問題です。10月の修正版に上げていても、今回の修正版にも上げる必要があります。10月の内容はPHPの脆弱性「php2shell」で解説しています。
米国CISAの「悪用が確認された脆弱性」の一覧(11月18日時点)には、今回の17件はまだ載っていません。情報の集め方から記録までの全体の流れは脆弱性対応の進め方で紹介しています。
脆弱性への対応をスキルログで残す理由
PHPの脆弱性に、どのサーバーで、どう確かめて、いつ更新したかは、Webの運用やバックエンドの経歴で具体的に伝えたい実績です。ExcelやWordの経歴書に後からまとめると、日付や台数は思い出せなくなりがちです。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
PHPやサーバーの運用の経験を活かせる案件や求人を探したいときは、転職・案件相談で一緒に考えることもできます。
まとめ
8.5.13・8.4.28・8.3.37・8.2.36以降に上げ、再起動まで終えます。
2026年11月19日に、PHPの脆弱性17件を修正した8.5.13・8.4.28・8.3.37・8.2.36が公開されました。Criticalの7件は特定の設定や構成が条件ですが、PHP-FPMやセッションに関わるため、まずは動いているPHPの版を確かめて更新し、PHP-FPMなどを再起動しましょう。OSのパッケージは、配布元のセキュリティ情報で修正済みかを確かめます。
よくある質問
2026年11月のPHPの脆弱性について、よく寄せられる質問をまとめました。
どの版に上げればよいですか?
8.5.13、8.4.28、8.3.37、8.2.36のいずれか以降です。今使っている系統の最新に上げます。
WordPressのサイトも対象ですか?
WordPressが動いているPHPの版が対象なら影響があります。レンタルサーバーでは、事業者の案内を確かめてください。
PHP 8.6に上げるべきですか?
急ぐ必要はありません。まずは今の系統の修正版に上げ、8.6は動作を確かめてから計画的に移ります。
悪用は確認されていますか?
米国CISAの一覧(11月18日時点)には載っていません。ただし、今後の状況は配布元の情報で確かめてください。
10月の修正版に上げていれば大丈夫ですか?
大丈夫ではありません。今回は別の問題の修正なので、11月19日の修正版に上げる必要があります。
ここまでの内容を踏まえて、まずは担当しているサーバーで php -v を実行し、Webで動くPHPの版と、PHP-FPMを使っているかを確かめましょう。
参考:PHP公式サイト(リリースのお知らせ)、PHPのセキュリティ情報(GitHub Security Advisories、英語)、PHPのサポート期限(英語)