OpenSSHの脆弱性CVE-2026-123158|Alpineの確認方法と対策【2026年11月】
 skilllog
この記事の結論
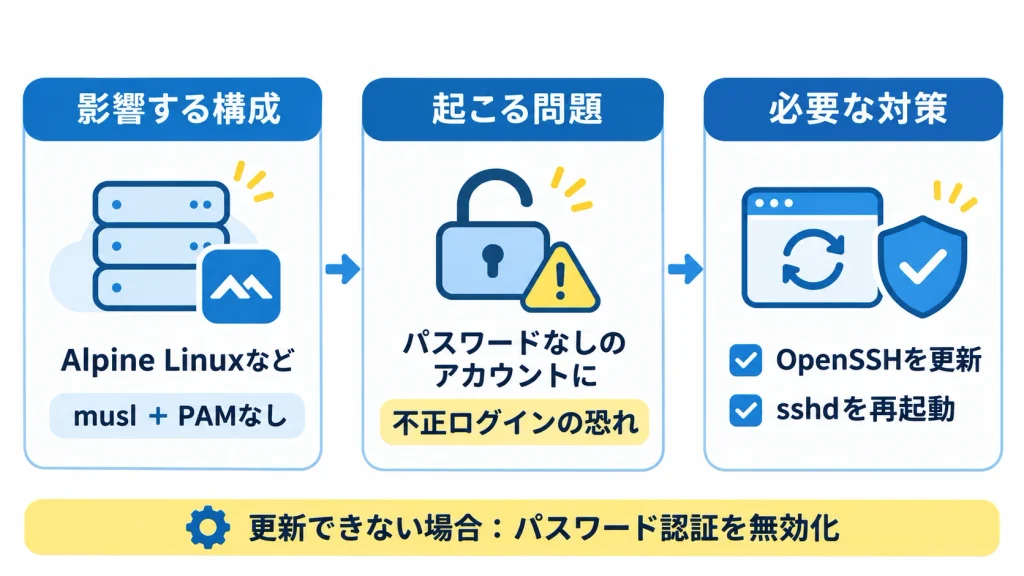
Alpine Linuxなどで動くOpenSSHが、パスワードのないアカウントへの不正なログインを許してしまう問題です。攻撃の成功も報告されており、更新とsshdの再起動が必要です。
- musl libcでPAMを使わない構成が対象。Alpine Linuxが代表例
- OpenSSH 10.6p2とAlpineの各版で修正済み。更新後はsshdを再起動
- すぐ更新できなければ、パスワード認証を止めると防げる
📖 読了時間:約15分
OpenSSHの脆弱性CVE-2026-123158とは、Alpine Linuxなどで動くOpenSSHのサーバー(sshd)が、パスワードを設定していないアカウントへのログインを、パスワードなしで許してしまう問題です。2026年11月5日に修正版のOpenSSH 10.6p2が公開され、海外では「SSHole」とも呼ばれています。
対象は、標準のCライブラリにmusl libcを使い、PAMという認証の仕組みを使わない構成です。条件は限られますが、Alpine Linuxは軽いOSとしてコンテナや機器に広く使われています。JPCERT/CCは、国内でもAlpine Linuxをもとにした商用製品が使われていることを確認しています。
攻撃のコードはすでに公開されており、米国のCISAは11月9日に「悪用が確認された脆弱性」の一覧に加えました。以下では、仕組み、対象になる条件と確かめ方、修正版と更新の手順、暫定対策、侵入されていないかの確認、経歴での伝え方を順に解説します。内容は2026年11月18日時点の公開情報にもとづいています。
こんな悩みはありませんか
- CVE-2026-123158がどんな脆弱性なのか、正確に知りたい
- 担当しているサーバーやコンテナが対象か判断したい
- すぐに更新できないとき、何をすればよいか知りたい
- 脆弱性への対応を、経歴としてどう書けばよいか迷う
この記事で分かること
- CVE-2026-123158の仕組みと深刻度
- 対象になる5つの条件と確かめるコマンド
- Alpine Linuxの修正版と更新の手順
- パスワード認証を止める暫定対策と侵入の確かめ方
- 脆弱性への対応をスキルシートに書く例
この記事を読めば、担当しているサーバーが対象かどうかを判断し、何から手を付ければよいかが分かります。対応を終えたら、無料のスキルログに作業の内容を記録して、経歴として残しておきましょう。
とても長いパスワードを送ると、パスワードのないアカウントにログインできてしまう問題です。
PAMを使わないsshdは、送られたパスワードをcrypt()という関数でハッシュにし、保存されている値と比べてログインを判断します。musl libcのcrypt()は、256バイトを超える長さの入力を受け取ると、エラーの印として「*」という文字を返します。
一方で、パスワードを設定していないアカウントの保存欄にも「*」が入っています。そのため、257〜1024バイトの長いパスワードを送ると、エラーの「*」と保存欄の「*」が一致してしまい、ログインが成功します。Alpine Linuxの公式の説明では、1回の接続で成功し、再試行も要らないとしています。
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-123158(通称SSHole) |
| 公表日 | 2026年11月5日(OpenSSH 10.6p2の公開と同日) |
| 深刻度 | CVSS v3.1で8.1(NVDに登録された評価) |
| 攻撃の条件 | SSHのポートに届けば、認証なし・利用者の操作なしで試せる |
| 起きうること | パスワードのないアカウントへの不正なログイン |
| 悪用の状況 | 攻撃コードが公開済み、11月9日にCISAの悪用確認の一覧へ追加 |
| 確実な対策 | 修正版への更新とsshdの再起動 |
悪用の状況
セキュリティ企業のGreyNoiseは、11月5日から攻撃の試みを観測し、11月7日には自社の観測用のサーバーで攻撃の成功を確認したと報告しています。侵入のあとに、外部と通信するプログラムを置く動きも見られました。JPCERT/CCは、11月9日時点で組織の被害の例は確認できていないとしています。
OpenSSHの脆弱性の対象になる5つの条件
5つすべてに当てはまる場合に影響を受けます。代表例はAlpine Linuxです。
| 条件 | 内容 | Alpine Linuxの初期の状態 |
|---|---|---|
| 1. musl libc | 標準のCライブラリにmuslを使うLinux | 当てはまる |
| 2. PAMを使わない | PAMなしで作られたsshd、またはUsePAM no | openssh-serverはPAMなしで作られている |
| 3. パスワード認証が有効 | PasswordAuthentication yes | OpenSSHの初期値はyes |
| 4. 保存欄が「*」のアカウント | パスワードを設定していないアカウント | rootは3.16ごろから「*」 |
| 5. ほかに$5$か$6$のハッシュ | パスワードを設定したローカルのアカウントが1つ以上 | 利用者がパスワードを付けると当てはまる |
条件4には、rootのほか、鍵だけでログインするために作ったユーザーや、ディレクトリサービスから来るユーザーも含まれます。rootは、OpenSSHの初期設定(PermitRootLogin prohibit-password)でパスワードのログインが禁止されているため守られます。ただし、doasでrootになれるほかのアカウントがあれば、そこから管理者の権限を取られてしまいます。
対象にならないもの
- sshdを動かしていないDockerなどのコンテナ
- PasswordAuthentication noにしているサーバー
- openssh-server-pamを使い、UsePAM yesにしているサーバー
- パスワード欄が「!」でロックされたアカウント
OpenSSHの脆弱性の対象か確認する手順
OS、sshdの設定、アカウントの状態の順に確かめます。
- OSを確かめる:
cat /etc/os-releaseでAlpine Linuxかどうか、ldd --versionの表示にmuslが出るかを見る - sshdの設定を確かめる:rootで
sshd -T | grep -iE "passwordauthentication|usepam"を実行する - パッケージの版を確かめる:
apk info -v openssh-serverで入っている版を見る - パスワードのないアカウントを探す:
awk -F: '$2=="*"{print $1}' /etc/shadow - パスワードを設定したアカウントを探す:
grep -E '^[^:]+:\$(5|6)\$' /etc/shadow | cut -d: -f1
passwordauthenticationがyesで、usepamがnoか表示されない構成で、さらに2種類のアカウントがどちらもあれば、条件にすべて当てはまります。
クラウドのイメージとコンテナの注意点
Alpine Linuxの公式のクラウド向けイメージ(tiny-cloud、3.18.11〜3.24.3)には、パスワード欄が「*」で、パスワードなしでdoasを使えるalpineというユーザーが入っています。パスワードを1つでも設定すると、攻撃できる状態になります。Alpine Linuxをもとにしたコンテナの中でsshdを動かしている場合も、同じように確かめが必要です。
OpenSSHの脆弱性への対応手順
修正版に更新し、sshdを再起動して、反映を確かめます。
- 影響調査:Alpine Linuxなどmuslの環境で、sshdを外に公開しているサーバーやコンテナを洗い出す
- 優先順位:インターネットからSSHのポートに届くものから先に対応する
- 適用:
apk upgrade -U -aで修正版に更新する - 再起動:
rc-service sshd restartでsshdを入れ替える(更新しただけでは動いているsshdは古いまま) - 確認:
apk info -v openssh-serverで版を確かめ、新しくSSHで入れるか試す
| Alpine Linuxの版 | 修正済みのopensshの版 | 補足 |
|---|---|---|
| edge | 10.6_p2-r0 | OpenSSH 10.6p2 |
| 3.24 | 10.3_p1-r2 | 3.24.4に含まれる |
| 3.23 | 10.2_p1-r1 | 3.23.8に含まれる |
| 3.22 | 10.0_p1-r11 | 3.22.8に含まれる |
| 3.21 | 9.9_p2-r1 | 3.21.10に含まれる。11月1日でサポート終了 |
| 3.16〜3.20 | 3.20は9.7_p1-r6など | サポート外だが修正版を公開 |
すぐに更新できないときの暫定対策
Alpine Linuxは、更新できない場合はパスワードでのログインを止めるよう案内しています。どちらか一方で穴はふさがります。作業の前に鍵でログインできることを確かめ、新しいログインを試すまでは今の接続を閉じないようにしましょう。
echo 'PasswordAuthentication no' > /etc/ssh/sshd_config.d/00-no-passwords.conf(このフォルダは3.19以降で読み込まれる)- 3.18以前は、/etc/ssh/sshd_config のPasswordAuthenticationをnoに書き換える
sshd -t && rc-service sshd restartで設定を確かめて再起動するsshd -T | grep -i passwordauthenticationで「passwordauthentication no」と出れば反映済み
侵入されていないかを確かめる
/var/log/messages などのSSHのログで、パスワードのないアカウント(alpine、rootや鍵だけのユーザー)に「Accepted password for」の記録がないかを確かめます。あわせて、doasの使用、新しく作られたユーザーやファイル、authorized_keysの変更、外への不審な通信も見ておきます。ログインがなかったと言い切れない場合は、侵入されたものとして扱うよう公式は案内しています。
影響調査から設定の変更、ログの確認までを担当した経験は、インフラの運用やセキュリティ対応の実績になります。作業を終えたら、内容を忘れないうちに記録しておきましょう。
OpenSSHの脆弱性への対応を経歴として伝える
台数・期間・役割に加えて、侵入の確認までしたことを書くと伝わります。
今回の対応は、更新だけでなく、ログで侵入がなかったかを確かめるところまでが仕事です。インフラの仕事の全体像はインフラエンジニアの仕事内容で、運用の経験をセキュリティの仕事に活かす方法はセキュリティエンジニアへのキャリアチェンジで紹介しています。
| 書き方 | 例 |
|---|---|
| 伝わらない例 | Linuxサーバーの保守を担当。OpenSSHのアップデートを実施 |
| 伝わる例 | OpenSSHの緊急脆弱性(CVE-2026-123158)への対応を担当。Alpine Linuxで動く公開サーバーとコンテナ計8台を洗い出し、当日中にパスワード認証を止めて危険をなくしたうえで、翌日までに全台を修正版へ更新。SSHのログを確かめ、不正なログインがないことを報告 |
書き方のコツはインフラエンジニアのスキルシートの書き方で詳しく解説しています。同じ11月のLinuxの緊急の問題はLinuxカーネルの脆弱性CVE-2026-98432の解説、ほかの対応例はPHPの脆弱性「php2shell」の解説も参考にしてください。
対応の経験をスキルログで残す理由
脆弱性への対応は、何台を、どんな段取りで、何日で終えたかを書けると評価につながります。ExcelやWordで経歴を書き足していくと、案件ごとに書く項目がばらつき、台数や期間が抜けやすくなります。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
インフラやセキュリティの運用経験が、求人や案件でどう評価されそうかを、転職・案件相談で一緒に確かめることもできます。
まとめ
muslでPAMを使わない構成が対象で、修正版への更新とsshdの再起動が確実な対策です。
CVE-2026-123158は、Alpine LinuxなどmuslでPAMを使わないOpenSSHで、パスワードのないアカウントに長いパスワードを送るとログインできてしまう問題です。攻撃のコードは公開済みで、攻撃の成功も報告されています。
まずはAlpine Linuxで動くサーバーやコンテナでsshdの設定を確かめ、apk upgrade -U -a で更新してsshdを再起動しましょう。すぐに更新できない場合は、パスワード認証を止めたうえで、SSHのログに不審なログインがないかも確かめておくことが大切です。
参考:JPCERT/CC・OpenSSHにおける認証回避の脆弱性について、Alpine Linux公式のセキュリティ情報(英語)、OpenSSH 10.6p2のリリースノート(英語)、NVD・CVE-2026-123158(英語)、GreyNoiseの観測情報(英語)
よくある質問
OpenSSHの脆弱性CVE-2026-123158についてよく寄せられる質問をまとめました。
UbuntuやRHELのサーバーも対象ですか?
多くの場合は条件に当てはまりません。標準のCライブラリがglibcで、sshdもPAMを使う設定のためです。自分でビルドしたOpenSSHなどは、各社の情報とあわせて条件を確かめてください。
パッケージを更新すれば再起動しなくても大丈夫ですか?
いいえ。動いているsshdは古いままなので、rc-service sshd restartで再起動が必要です。OS全体の再起動は要りません。
鍵認証だけで使っていれば安全ですか?
PasswordAuthentication noにしていれば対象外です。鍵だけで使っているつもりでも、初期値のyesのままなら対象になりえます。
Alpine Linuxのイメージで作ったDockerのコンテナは対象ですか?
コンテナの中でsshdを動かしていなければ対象外です。sshdを動かしている場合は、条件を確かめて更新します。
サポートが終わったAlpine Linux 3.20以前はどうすればよいですか?
3.16まで修正版が出ているので更新できます。ただし今後の問題には修正が出ないため、サポート中の版への移行も計画しましょう。
ここまでの内容を踏まえて、まずは担当しているAlpine Linuxのサーバーで sshd -T を実行し、対応を終えたらその内容を記録しておきましょう。