AIコーディングツールのセキュリティリスク|会社で使うときの社内ルールと6つの対策
 skilllog
この記事の結論
AIコーディングツールのセキュリティリスクは、入力する情報、生成されるコード、AIの操作の3つの面にあります。ルールと設定で減らせます。
- 会社のコードは、会社が契約したツールと設定の範囲で扱う
- 鍵や秘密情報のファイルは、AIに読ませない設定にする
- 生成されたコードは、必ず人のレビューとテストを通す
📖 読了時間:約13分
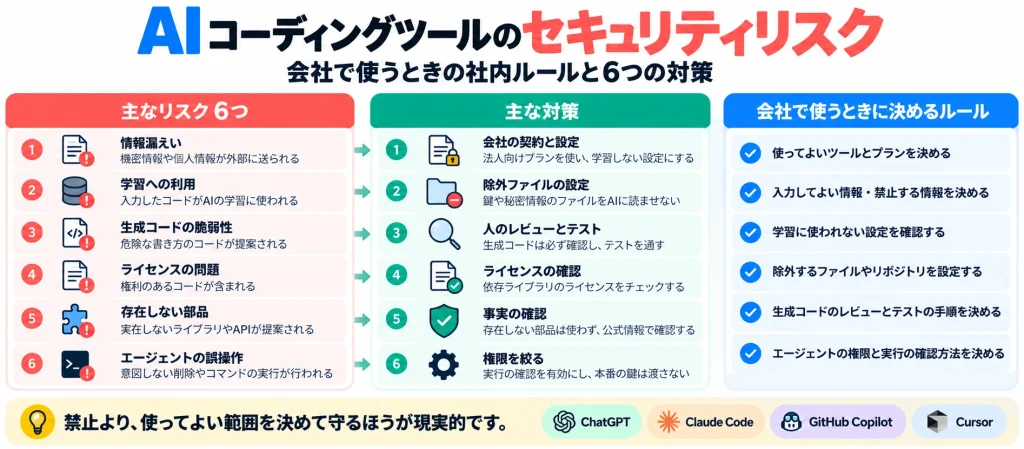
AIコーディングツールのセキュリティリスクは、大きく分けて、入力する情報、生成されるコード、AIが行う操作の3つの面にあります。具体的には、機密情報の漏えい、入力が学習に使われること、生成コードの脆弱性、ライセンスの問題、存在しない部品の取り込み、エージェントの誤操作の6つです。
2025年のStack Overflowの開発者調査では、AIの出力の正確さを「信頼しない」開発者が46%で、「強く信頼する」は3%にとどまりました。便利さが広まる一方で、出力をそのまま使わず、人が確かめる前提で使う必要があります。
以下では、6つのリスクの中身、会社で使うときに決めるルール、ツールの設定、生成コードの確かめ方の順に解説します。内容は2026年10月29日時点の公的な資料と、各社の公式情報にもとづいています。
こんな悩みはありませんか
- 会社のコードをAIに読ませて、情報が漏れないか不安
- 入力したコードがAIの学習に使われるのか知りたい
- AIが書いたコードに脆弱性がないか心配
- チームで使うルールを作るよう頼まれたが、何を決めればよいか分からない
この記事で分かること
- AIを使った開発の6つのリスク
- 会社で使うときに決めるルール
- ツールごとの学習・除外の設定
- 生成コードの確かめ方
- エージェントに任せるときの権限の絞り方
この記事を読めば、AIツールを安全に使うためのルールと設定を、チームで決められるようになります。まずは無料でスキルログに登録し、使っている技術とツールを整理しておきましょう。
入力する情報、生成されるコード、AIの操作の3つの面に分けて考えます。
| 面 | リスク | 起きること |
|---|---|---|
| 入力する情報 | 機密情報の漏えい | APIキー、パスワード、顧客のデータなどが外部のサービスに送られる |
| 入力する情報 | 学習への利用 | 契約や設定によっては、入力したコードがAIの改善に使われる |
| 生成されるコード | 脆弱性 | 入力の検証の漏れなど、危険な書き方のコードが提案される |
| 生成されるコード | ライセンス | 公開されているコードに似た内容が提案され、ライセンスの条件に触れる |
| 生成されるコード | 存在しない部品 | AIが実在しないライブラリ名を提案し、同じ名前の悪意あるパッケージを入れてしまう |
| AIの操作 | エージェントの誤操作 | ファイルの削除や、意図しないコマンドの実行、本番環境への変更 |
起こりうる事故の例
- テストの失敗を直すよう頼んだら、エージェントがテストそのものを消して「成功」にしていた
- 不具合の調査のために本番のログをそのまま貼り付け、顧客のメールアドレスを外部のサービスに送ってしまった
- AIが提案したライブラリをそのまま入れたら、本物とよく似た名前の別のパッケージだった
- 設定ファイルの整理を任せたら、.envの中身ごと読み込まれ、APIキーが会話の記録に残った
どれも、ツールが特別に危険だから起きるわけではありません。人が確かめる手順と、AIに渡す情報の範囲が決まっていないときに起きます。逆にいえば、ルールと設定で多くは防げます。
存在しない部品のリスク
AIは、もっともらしいが実在しないライブラリ名を提案することがあります。攻撃者がその名前で悪意のあるパッケージを公開しておくと、提案どおりに入れた人の環境で不正なコードが動きます。名前の似た偽物を使う昔からの手口と同じで、取り込む前に公式のリポジトリで実在と提供元を確かめることが対策になります。
エージェント型はリスクの範囲が広い
補完やチャットは、人が提案を読んでから使います。一方、エージェント型は、自分でファイルを読み、書き換え、コマンドを実行します。読める範囲と、実行できる操作が広いほど、間違えたときの影響も大きくなります。エージェントの仕組みはAIコーディングツールとは?比較と選び方で解説しています。
「とりあえず全部受け入れる」使い方は危険
生成された差分を読まずにすべて受け入れる使い方は、試作には向いても、仕事のコードでは上の6つのリスクをそのまま取り込みます。この使い方の注意点はバイブコーディングとはで解説しています。
公的な資料が示す注意点
個人情報を入力する前に、目的と取り扱いを確かめることが求められています。
個人情報保護委員会は、2023年6月に「生成AIサービスの利用に関する注意喚起等」を公表しました。会社などが個人情報を含む指示をAIに入力する場合は、利用の目的の範囲内か、入力した情報がAIの応答以外の目的で扱われないかを十分に確かめるよう求めています。
また、経済産業省と総務省の「AI事業者ガイドライン(第1.1版)」は、AIを業務で使う企業を「AI利用者」と位置づけ、入力する情報の管理や、出力を人が確かめることなどの留意点をまとめています。社内のルールを作るときは、これらの資料を土台にすると説明しやすくなります。
どのツールを、どのルールのもとで使ってきたかを記録しておくと、面談で具体的に話せます。スキルログなら技術ごとに自己評価と経験年数を一覧にでき、案件ごとに使ったツールも記録できます。
AIコーディングツールのセキュリティリスクを減らす社内ルール
使ってよいツール、入力してよい情報、任せてよい操作の3つを決めます。
| 決めること | 例 |
|---|---|
| 使ってよいツールと契約 | 会社が契約したGitHub Copilot Businessのみ。個人の契約で会社のコードを扱わない |
| 入力してはいけない情報 | APIキー、パスワード、顧客の個人情報、未公開の契約や数値 |
| 読ませないファイル | .envなどの設定ファイル、鍵、顧客データのダンプ |
| 任せてよい操作 | テストの作成と実行はよい。本番環境への操作と、データの削除は禁止 |
| 取り込む前の確認 | 差分のレビュー、テスト、静的解析を通してからマージする |
| 記録 | 生成したコードを取り込んだプルリクエストに、AIを使ったことを書く |
禁止するだけでは守られない
一律に禁止すると、個人の契約でこっそり使う人が出て、かえって管理できなくなります。会社として契約し、使ってよい範囲を決めて、守りやすい形にするほうが現実的です。
ルールは短く、例を付けて周知する
細かすぎるルールは読まれません。「入力してはいけない情報」「読ませないファイル」「任せてはいけない操作」を、それぞれ具体例付きで数行にまとめ、リポジトリのREADMEや社内のポータルに置いておくと守られやすくなります。
使ったことは会社に分かるか
会社が契約したツールでは、管理者が利用状況や操作の記録を確かめられることがあります。たとえばGitHub Copilotの会社向けプランでは、利用の指標や監査ログを管理者が確認できる仕組みが用意されています。ルールの範囲で使うことが前提です。
AIコーディングツールのセキュリティリスクに備える設定
学習に使わない設定、除外するファイル、操作の確認の3つです。
| ツール | 確かめる設定 |
|---|---|
| GitHub Copilot | 会社向けプランのポリシー、使えるモデル、除外するファイルの設定 |
| Claude Code | ファイルの編集やコマンドの実行の前に確認を求める設定、読ませないファイルの指定 |
| Cursor | プライバシーモード(有効にすると学習に使われないと公式に明記)、チームでの一括設定 |
| Codex | ChatGPTの会社向けプランでの利用と、データの扱いの設定 |
各社の公式ドキュメントによるものです(2026年10月29日時点)。個人向けプランと会社向けプランでは、入力の扱いの初期設定が違う場合があります。契約の前に、データの扱いの説明を必ず読みましょう。
エージェントの権限を絞る
- 本番環境の認証情報や、強い権限のトークンを、AIが読める場所に置かない
rmやデータベースの変更など、取り消せない操作は必ず確認してから実行する- 可能ならコンテナや検証用の環境の中で作業させる
生成コードの確かめ方
レビュー、テスト、静的解析、依存の確認の4つを通します。
- 差分のレビュー:入力の検証、認証と権限、エラー処理、ログに秘密情報を出していないかを見る
- テスト:正常な場合だけでなく、異常な入力や境界の値のテストも足す
- 静的解析:既存のSASTやLintをAIが書いたコードにも同じように通す
- 依存の確認:追加されたライブラリが実在し、公式のものか、名前の綴りが正しいかを確かめる
AIが書いたことを理由に確認を省かない
AIが書いたコードは、見た目が整っていて、もっともらしい説明が付いてくるため、レビューが甘くなりがちです。とくに、認証や権限の確認、外部から受け取った値の扱い、暗号や乱数の使い方は、AIの提案が古い書き方や危険な書き方になっていないかを重点的に見ましょう。レビューの観点をチェックリストにしてチームで共有すると、人による差が減ります。新しく入ったメンバーにも同じ観点でレビューしてもらえるようになります。
AIが提案したライブラリの名前は、取り込む前に公式のリポジトリで実在を確かめましょう。使っている部品の一覧の作り方はSBOMとは、脆弱性が見つかったときの対応の流れは脆弱性対応の進め方で解説しています。
ルールづくりの経験を経歴にする
チームでの導入やルールづくりは、評価される経験です。
AIコーディングツールのセキュリティリスクを踏まえて、AIツールの導入でルールを作った、設定をそろえた、レビューの手順を決めた、という経験は、セキュリティと開発の両方が分かる人として評価されます。対象の人数、決めたルールの数、事故なく運用できた期間などを数字で書きましょう。
AIを使った経験をスキルログで残す理由
AIツールの使い方やルールは、案件ごと、時期ごとに変わります。ExcelやWordの経歴書に後から思い出して書くと、どの案件でどんなルールを作り、どう運用したかが抜けやすくなります。スキルログで記録すると、次の点で楽になります。
- 項目がそろう:案件ごとに期間・役割・プロジェクト規模・チーム規模・業種・担当工程・成果を同じ項目で入力するので、書き漏れがなく、案件どうしを比べやすい
- 体裁を整える手間がない:入力した内容はPDF出力で体裁の整ったスキルシートになり、新しい案件を足したらそのまま出し直せる
- 伸びたスキルが見える:スキルごとにS・A・Bなどの自己評価と経験年数を並べて確認でき、次に伸ばすところが分かる
AIの導入やセキュリティの経験が、求人や案件でどう評価されそうかを、転職・案件相談で一緒に確かめることもできます。
まとめ
ルールで範囲を決め、設定で守り、レビューとテストで確かめましょう。
AIコーディングツールのセキュリティリスクは、入力する情報、生成されるコード、AIの操作の3つの面にあり、情報漏えい、学習への利用、脆弱性、ライセンス、存在しない部品、エージェントの誤操作の6つに分けられます。
会社として契約したツールを使い、入力してはいけない情報と読ませないファイルを決め、エージェントの権限を絞りましょう。生成されたコードは、レビュー、テスト、静的解析、依存の確認を通してから取り込むことが基本です。
よくある質問
AIツールの安全な使い方について、よく寄せられる質問をまとめました。
入力したコードはAIの学習に使われますか?
契約と設定によります。会社向けプランや、学習に使わない設定を有効にした場合は、使われないと明記されているツールが多いです。
個人の契約で会社のコードを扱ってもよいですか?
避けるべきです。会社が契約したツールと、会社が決めた設定の範囲で使いましょう。
AIが書いたコードに脆弱性はありますか?
含まれることがあります。人が書いたコードと同じように、レビュー、テスト、静的解析を通しましょう。
APIキーを誤って入力してしまったら?
すぐにそのキーを無効にして作り直し、利用の記録に不審な操作がないか確かめます。
社内ルールは何から決めればよいですか?
使ってよいツール、入力してはいけない情報、AIに任せてよい操作の3つから決めると始めやすくなります。
ここまでの内容を踏まえて、まずはスキルログに無料で登録し、使っている言語とツールを入力してみましょう。AIの導入やセキュリティの経験が生きる求人や案件を知りたい場合は、転職・案件相談で一緒に確かめられます。